Gouvernez la boucle d'outils des agents
MCP est l'endroit où un agent atteint le reste de votre parc : c'est donc là que la gouvernance des agents s'applique — authentification par serveur, listes d'outils autorisés, définitions d'outils épinglées, et chaque saut budgété, contrôlé et journalisé. Un tour d'utilisateur devient de nombreux appels d'outils ; chacun est décidé, pas simplement relayé.
"Un tour utilisateur → N appels de modèles et d'outils. Wäg authentifie, budgétise et journalise chaque saut."
Auth fédérée par serveur
Chaque serveur MCP reçoit le bon identifiant : aucun, un jeton statique, le JWT relayé de l'utilisateur (éventuellement avec un repli statique) ou des identifiants client OAuth. Les appelants ne le voient jamais.
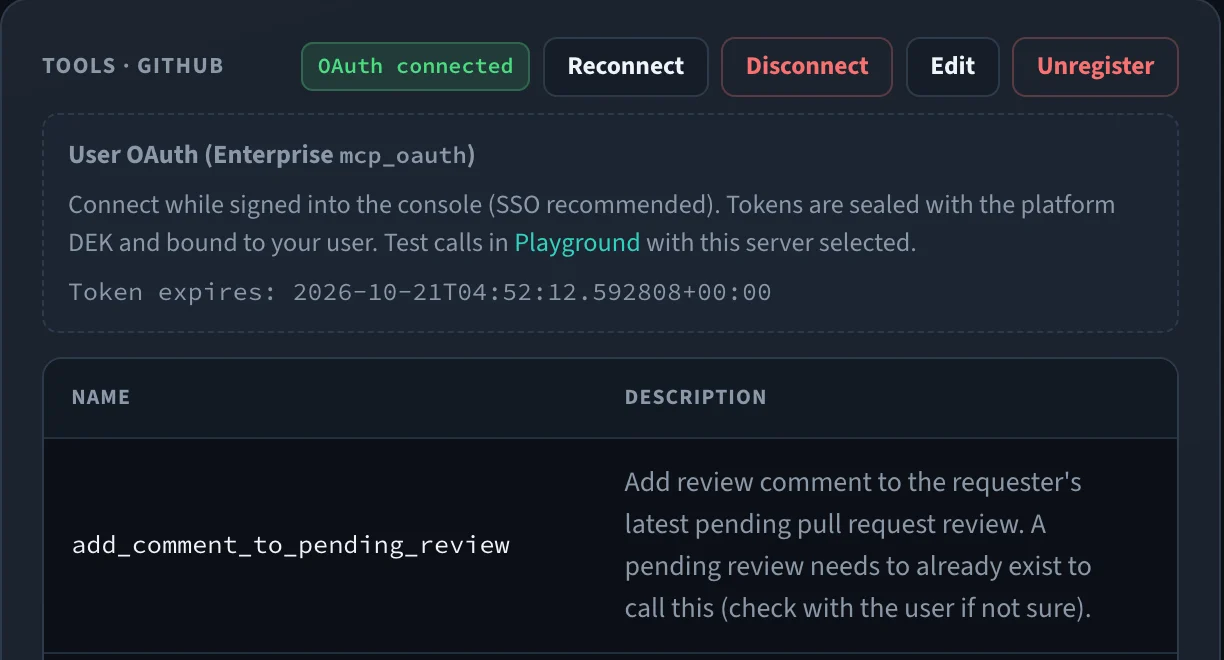
OAuth utilisateur et échange de jetons (Enterprise)
Chaque utilisateur connecte son propre compte (code d'autorisation + PKCE), ou le JWT de l'appelant est échangé contre un jeton émis pour le serveur. Wäg scelle et renouvelle les jetons.
Droits et jeux d'outils
Les droits d'accès décident quels serveurs et outils chaque équipe, utilisateur ou agent peut utiliser. Les jeux d'outils accordent des outils nommés sur plusieurs serveurs ; la liste d'outils autorisés d'un serveur restreint encore davantage.
Chaque saut gouverné
Un tour utilisateur devient N appels de modèles et d'outils. Wäg authentifie, budgétise et journalise chaque saut — la boucle d'agent devient enfin observable et contrôlable.
Playground de boucle d'outils
Rattachez un serveur MCP à un tour de chat dans le Playground et lisez la trace des outils, avec garde-fous, budgets et politiques d'outils appliqués, avant que les agents de production ne l'utilisent.
Une seule surface de politique
Le trafic MCP passe par les mêmes budgets, garde-fous et audit que vos appels de modèles — pas un canal parallèle non gouverné.
Wäg comme point d'accès MCP
Les clients MCP comme Claude Code se connectent à /v1/mcp avec leur clé Wäg habituelle et voient chaque outil qu'ils peuvent utiliser — et rien de ce qui leur est interdit.
Liste autorisée de registres
Ajoutez des serveurs depuis le registre MCP officiel ou un registre privé, limités aux noms autorisés. Une nouvelle version déclenche une alerte, et les outils modifiés attendent une revue.
Arrêt d'urgence
Un seul interrupteur masque les outils d'un serveur défaillant sur chaque réplica et refuse ses appels, tandis que son enregistrement, ses épinglages et ses droits restent en place.
Étape par étape
- 01
Enregistrer le serveur
Ajoutez un serveur MCP distant et choisissez son mode d'auth — aucun, statique, relais, relais ou statique, client OAuth, ou (Enterprise) utilisateur OAuth et échange de jetons.
- 02
Cadrer les outils
Accordez des serveurs ou des jeux d'outils aux équipes et aux agents, et restreignez les outils autorisés de chaque serveur à ceux que vous avez validés.
- 03
Router la boucle
Les agents appellent les outils via Wäg. Chaque saut est authentifié avec le bon identifiant, budgétisé et protégé par garde-fous comme toute autre requête.
- 04
Auditer chaque appel
Chaque invocation d'outil atterrit dans les journaux avec son coût et son résultat, de sorte que toute la boucle d'agent soit reconstituable après coup.
mcp_servers:
  - name: github
    url: https://mcp.internal/github
    auth_mode: forward          # pass the user's JWT
    allowed_tools: [list_prs, read_file]
  - name: payments
    url: https://mcp.internal/payments
    auth_mode: oauth_client     # client credentials
tool_pinning: quarantine # changed tools wait for reviewPasserelle MCP est l'une des six surfaces de contrôle appliquées dans le même chemin de requête, valables pour chaque application derrière le point d'entrée — y compris celles qui n'ont jamais été instrumentées.
Voir comment elles se combinentUn point d'entrée. Tous les modèles. Un contrôle total.
Exploitez-le dans votre propre infrastructure
Tout ce qu'il faut pour exploiter une control plane en production est sous Apache-2.0 et le restera — routage, haute disponibilité, cache, bascule, budgets, politique, MCP, tâches et observabilité. Auto-hébergé, sans compte, sans appel vers l'extérieur.
$ docker run -p 4000:4000 <registry>/waeg-gateway:<version>Ce n'est pas un pull qui fonctionne : les images ne sont pas encore publiques. Les partenaires de conception reçoivent les informations du registre en privé.
Déployer en 5 minutesFaçonnez-le en tant que partenaire de conception
Wäg n'est pas encore disponible publiquement. Nous travaillons avec un petit groupe d'équipes qui exploitent de l'IA multi-fournisseurs en production et prennent au sérieux la gouvernance et la souveraineté, afin de durcir la control plane sur des charges réelles.
- Toutes les capacités Enterprise incluses, sans coût de licence
- Migration accompagnée — nous la faisons avec vous, y compris depuis LiteLLM
- Un lien direct avec les ingénieurs et une influence réelle sur la suite