Une analyse de sécurité que vous possédez et contrôlez
Une chaîne de garde-fous consciente du streaming qui s'exécute avant, pendant et après chaque appel, et sur les appels d'outils MCP. Une vingtaine de types de scanners sont fournis — modération, données personnelles, injection de prompt, DLP, expurgation locale des secrets, votre propre webhook — et chacun peut bloquer ou masquer.
"Des garde-fous en modules, pas une acquisition de suite de sécurité."
Analyse avant l'appel
Inspectez le prompt avant qu'il n'atteigne un fournisseur — bloquez l'injection de prompt, les violations de politique ou les PII à l'entrée.
En cours de flux, en fenêtre
Les garde-fous s'exécutent pendant le streaming sur une fenêtre glissante. Un blocage interrompt le flux client en plein vol ; un masquage réécrit ou expurge au fil des tokens.
Analyse après l'appel
Analysez la réponse achevée avant qu'elle ne soit renvoyée ou journalisée, capturant tout ce que les passes précédentes ne pouvaient voir isolément.
Des garde-fous en modules
Une chaîne nommée de scanners que vous choisissez et rattachez à une organisation, une équipe, un utilisateur, une application ou une clé — pas des heuristiques PII câblées dans le processus de la passerelle.
Scanners fournis
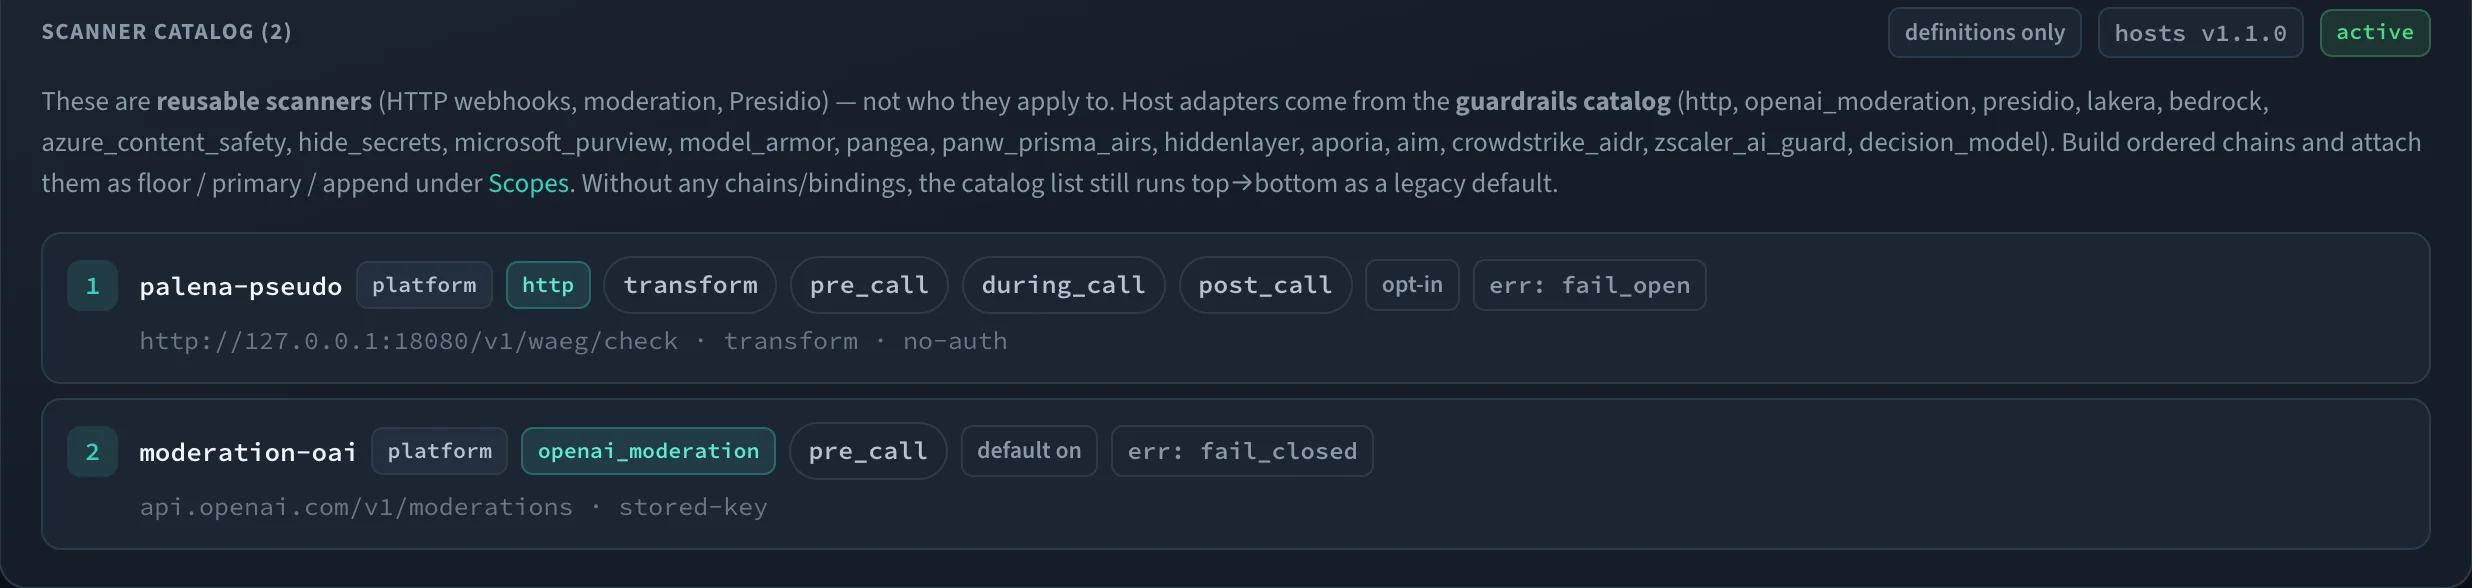
Modération OpenAI, Presidio, Lakera, Bedrock, Azure Content Safety, Purview, Model Armor, expurgation locale des secrets, contrôles par modèle de décision et un webhook générique, entre autres.
Bloquer · masquer · expurger
Les scanners bloquent ou masquent, et un masque peut expurger le reste d'un flux. Chaque élément indique aussi si une erreur de scanner échoue en position ouverte ou fermée.
Appels d'outils MCP
Les modes optionnels pre_mcp_call et post_mcp_call contrôlent les arguments et les résultats des outils. Un blocage devient une erreur d'outil que le modèle peut lire, pas une défaillance de protocole.
Pseudonymes réversibles
Une transformation remplace les noms avant l'appel et les restaure dans le flux au fil de l'eau, en retenant les fins incomplètes jusqu'à ce qu'elles puissent être envoyées sans risque.
Ciblés et inspectables
Les rattachements plancher, principal et ajout se combinent par requête, et un inspecteur montre la chaîne effective pour n'importe quelle clé avant que le trafic de production ne l'atteigne.
Étape par étape
- 01
Configurer la chaîne
Choisissez des scanners dans le catalogue — modération, données personnelles, injection de prompt, expurgation des secrets ou votre propre webhook — ordonnez-les en chaîne et rattachez-la à un périmètre.
- 02
Analyser avant l'appel
Le prompt passe l'étape d'avant-appel. Une détection bloquante arrête la requête avant toute dépense chez le fournisseur.
- 03
Surveiller le flux
Pendant le streaming, une fenêtre glissante est analysée en continu. Un blocage interrompt le flux ; un masquage réécrit les segments fautifs sur place.
- 04
Vérifier la sortie
La réponse achevée passe l'étape d'après-appel avant d'atteindre le client ou les journaux — rien de sensible ne s'échappe à la sortie.
guardrails:
  items:
    - name: pii
      type: presidio          # PII detection
      mode: [pre_call, post_call]
    - name: moderation
      type: openai_moderation
      mode: [pre_call]
      on_error: fail_closed
    - name: own-scanner
      type: http              # your own scanner
      url: https://guard.internal/scan
  chains:
- { name: baseline, item_names: [pii, moderation, own-scanner] }Garde-fous est l'une des six surfaces de contrôle appliquées dans le même chemin de requête, valables pour chaque application derrière le point d'entrée — y compris celles qui n'ont jamais été instrumentées.
Voir comment elles se combinentUn point d'entrée. Tous les modèles. Un contrôle total.
Exploitez-le dans votre propre infrastructure
Tout ce qu'il faut pour exploiter une control plane en production est sous Apache-2.0 et le restera — routage, haute disponibilité, cache, bascule, budgets, politique, MCP, tâches et observabilité. Auto-hébergé, sans compte, sans appel vers l'extérieur.
$ docker run -p 4000:4000 <registry>/waeg-gateway:<version>Ce n'est pas un pull qui fonctionne : les images ne sont pas encore publiques. Les partenaires de conception reçoivent les informations du registre en privé.
Déployer en 5 minutesFaçonnez-le en tant que partenaire de conception
Wäg n'est pas encore disponible publiquement. Nous travaillons avec un petit groupe d'équipes qui exploitent de l'IA multi-fournisseurs en production et prennent au sérieux la gouvernance et la souveraineté, afin de durcir la control plane sur des charges réelles.
- Toutes les capacités Enterprise incluses, sans coût de licence
- Migration accompagnée — nous la faisons avec vous, y compris depuis LiteLLM
- Un lien direct avec les ingénieurs et une influence réelle sur la suite