La control plane IA che gestite voi
Wäg è il livello in cui vengono prese le decisioni IA della vostra organizzazione — una volta sola, per ogni applicazione. Identità, spesa, policy sul trattamento dei dati, scelta del modello, accesso degli agenti agli strumenti e audit vengono risolti nel percorso della richiesta, quindi valgono per ogni carico di lavoro dietro l'endpoint e non solo per quelli che si sono ricordati di integrarsi. È nativo Kubernetes, con un proprio operator e un chart Helm, e gira interamente nella vostra infrastruttura: nessuna control plane del fornitore, nessun canale di telemetria, nessun livello gestito.
Una control plane per ogni carico IA dell'organizzazione
Funzionalità di prodotto, strumenti interni, pipeline di dati, agenti, copiloti, notebook e SaaS di terze parti raggiungono i modelli dallo stesso endpoint — ed ereditano le stesse identità, budget, policy e audit senza integrare nulla.
È la differenza tra avere un gateway IA e avere un'infrastruttura IA. Il gateway risolve un problema di routing per un team. La control plane dà all'organizzazione un unico posto in cui l'IA è governata, valorizzata e osservata — e un unico posto da modificare quando il panorama dei modelli cambierà di nuovo il prossimo trimestre.
Quattro piani, separati per scelta
Un'interfaccia di amministrazione innestata su un proxy non è una control plane. Separare questi quattro piani mantiene l'applicazione veloce, il reporting economico e la configurazione in mano vostra.
| Piano | Cosa contiene | Perché è separato |
|---|---|---|
| Data plane | Il percorso della richiesta. Repliche Rust senza stato: autenticazione, verifica dei budget, policy, cache, routing, chiamata, contabilizzazione. | Scala orizzontalmente e in modo indipendente. Nessuna dipendenza dall'amministrazione nel percorso critico. |
| Control plane | Configurazione, identità, definizioni di policy, budget, chiavi, tenant, registro MCP. | La vostra, non la nostra. Non esiste alcuna tenancy del fornitore da cui dipendere o che si possa imporre. |
| Piano analitico | Utilizzo, spesa, tracce, registrazioni di audit. | Separato dall'archivio di controllo, così il carico di reporting non tocca mai l'applicazione delle regole. |
| Piano delle policy | Motori di analisi, relazioni OpenFGA, listino prezzi. | Innestabile e fuori processo, così una modifica di policy non richiede una modifica al gateway. |
Tutto ciò che altrimenti dovreste costruire, comprare o rinunciare
Sei superfici di controllo, tutte applicate nello stesso percorso della richiesta, tutte valide per ogni applicazione dietro l'endpoint — comprese quelle mai strumentate.
Governo dei costi
Limiti di spesa e di frequenza sovrapposti su org → team → utente → modello → chiave. Tetti di equità, webhook di budget morbido, etichette di chargeback, listino prezzi importabile. Con WAEG_CLUSTER=1 i budget falliscono in modo chiuso se Redis viene perso.
Policy e protezione dei dati
Una catena ordinata di analizzatori prima della chiamata, durante lo streaming su una finestra mobile e dopo la chiamata. Moderazione, dati personali o un vostro webhook. Bloccare, mascherare o oscurare, regola per regola.
Governance degli agenti
Identità, limiti di esecuzione, policy sugli strumenti con approvazioni umane, controllo dei flussi, fissaggio degli strumenti e credenziali effimere — per agenti che costruite ovunque.
Osservabilità e audit In parte Enterprise
Ogni richiesta, decisione di routing, verdetto di policy e costo come tracce OTEL e metriche Prometheus, più un registro delle prove firmato e i record di residenza. Pacchetti di audit, ruolo di auditor ed export di uscita sono Enterprise.
Identità e multi-tenancy In parte Enterprise
Tenancy OpenFGA e chiavi dei provider risolte dal vostro vault. Con Enterprise: SSO OIDC, SCIM 2.0 e token dell'IdP aziendale che autenticano /v1.
Affidabilità
Failover nello stesso alias, fallback tra alias ordinati dal più capace, circuit breaker e N repliche senza stato che condividono i contatori via Redis.
L'intera control plane in un unico posto
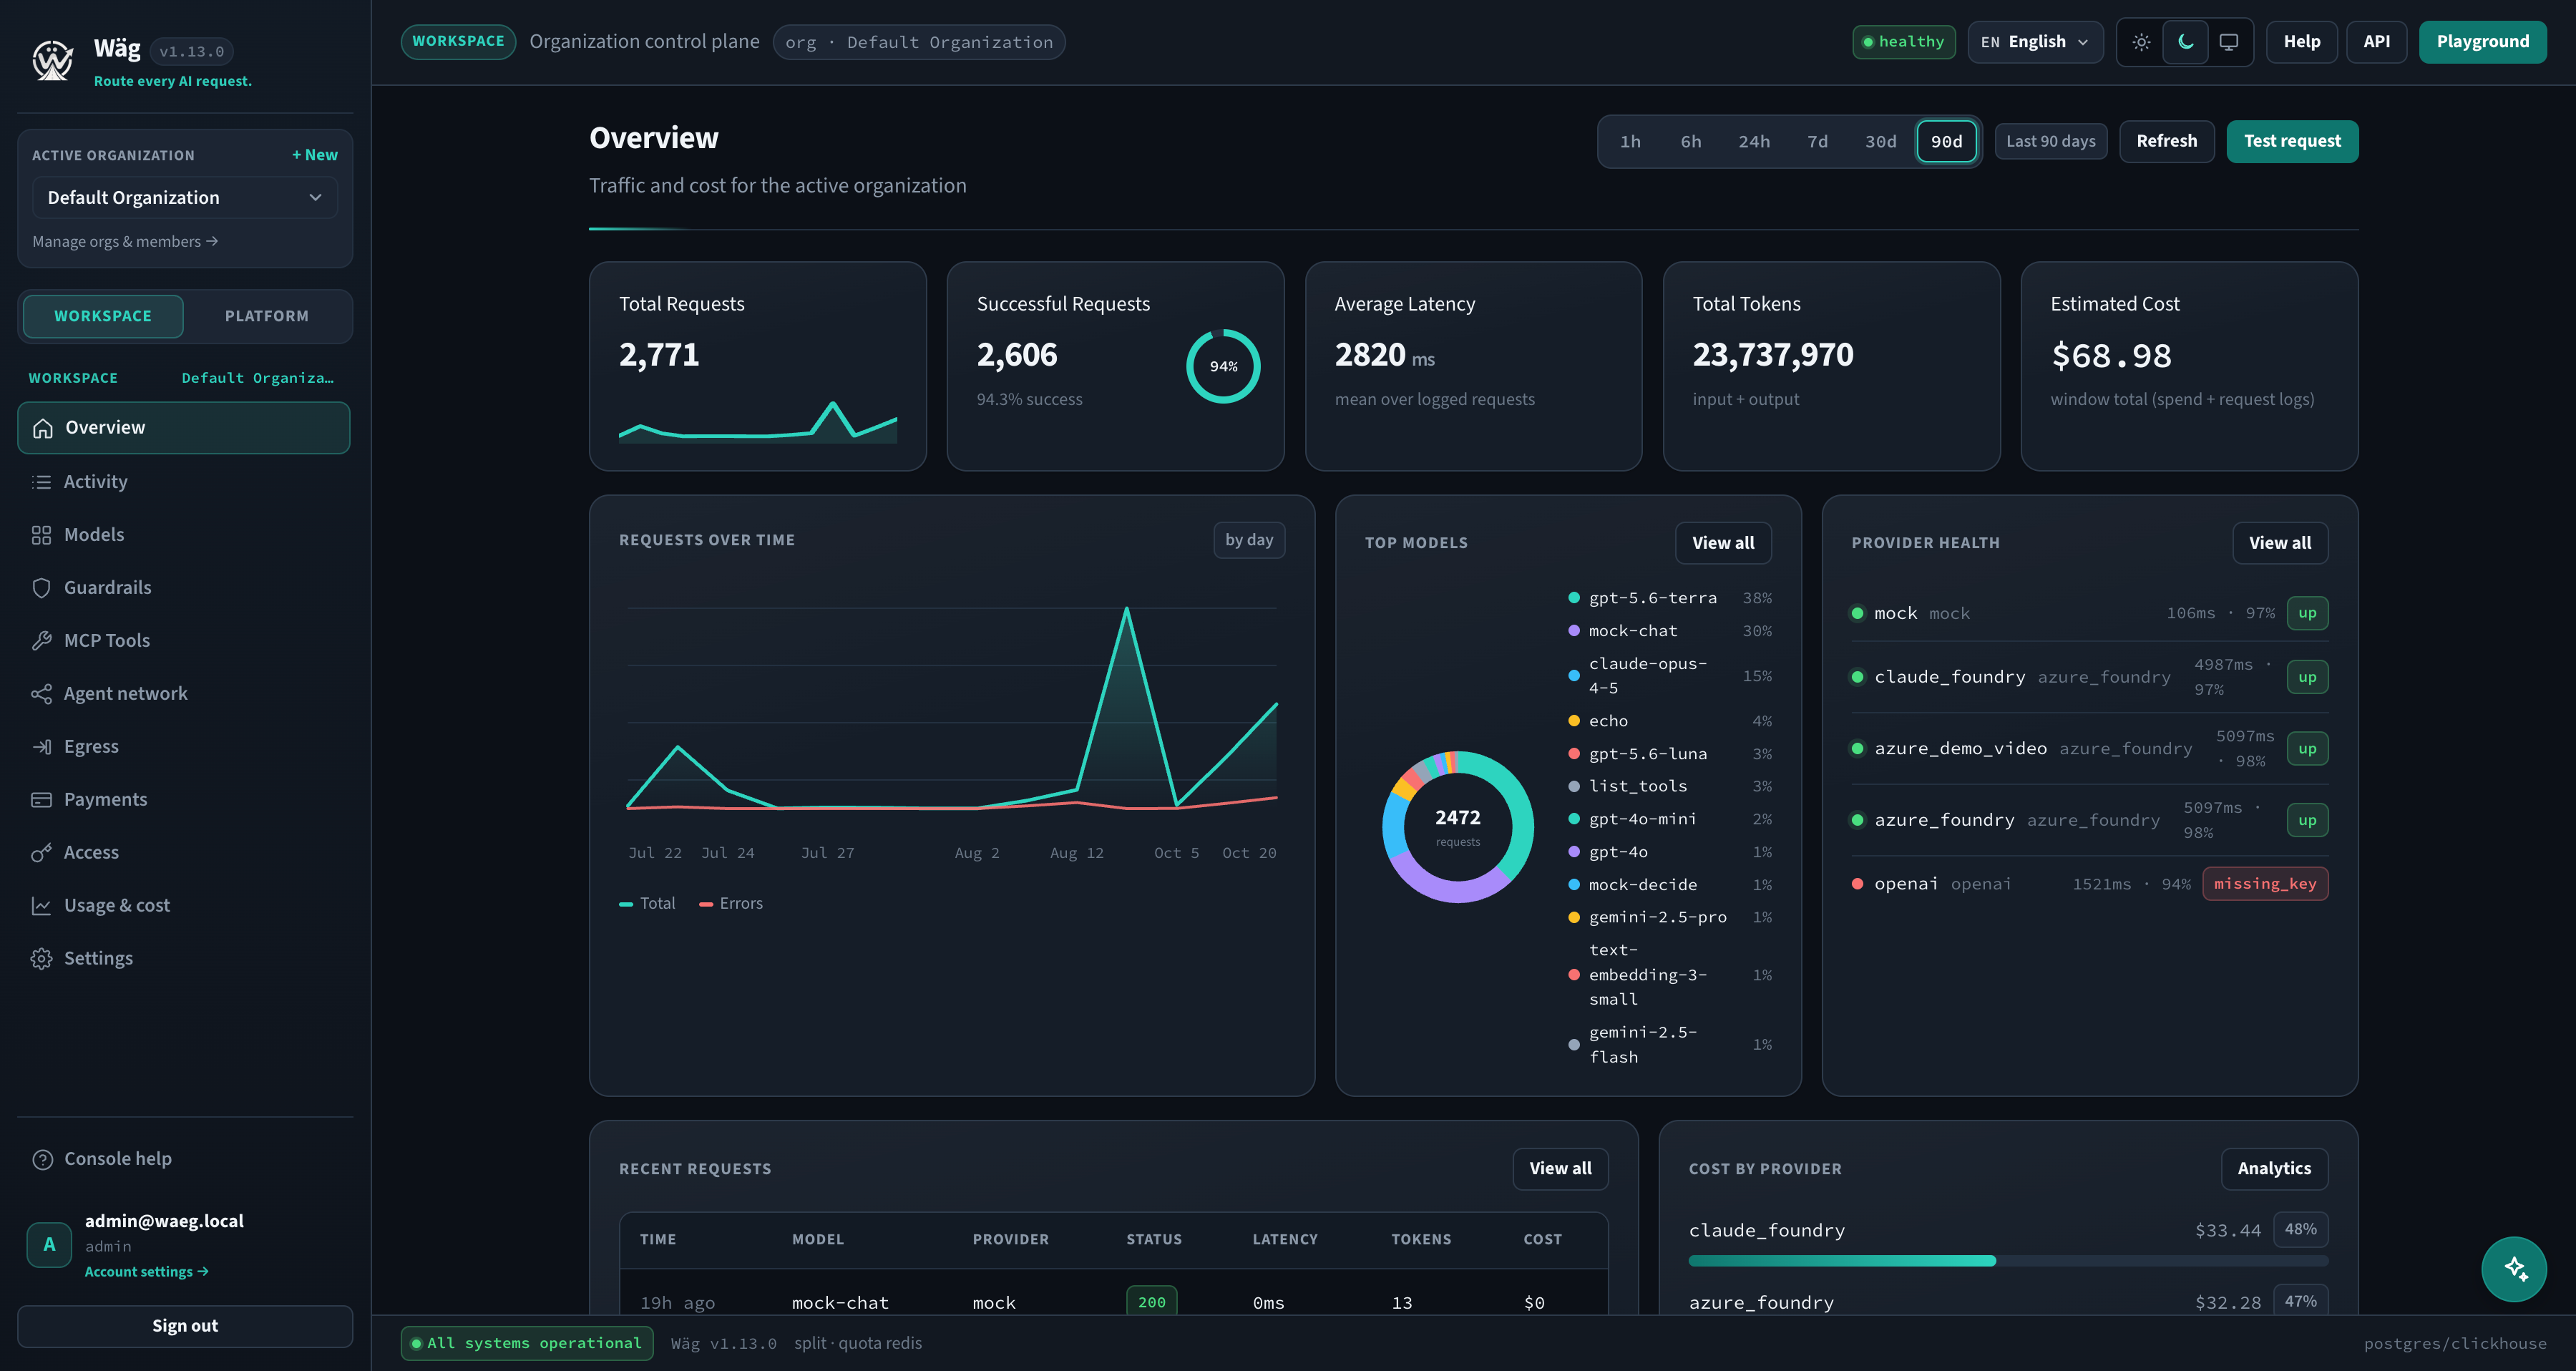
Traffico, spesa, routing, cache, policy, chiavi e tenant — serviti dal binario Rust stesso. Nel gateway non c'è alcun runtime Node.
Gira dove lo mettete
| Forma | Per | Richiede |
|---|---|---|
| Binario unico | Valutazione, una sola macchina, modalità embedded. | Nulla. Stato in memoria, nessun servizio esterno. |
| Docker Compose | Una control plane completa su un host, per un team. | Docker. Postgres e Redis girano nello stack. |
| Kubernetes (operator) | Produzione, multi-tenant, HA — gestito e controllato dall'operator Wäg a partire da una sola custom resource. | Postgres, Redis oltre una replica, un object store e OpenFGA — che l'operator può far girare sul vostro Postgres. |
| Kubernetes (chart Helm) | Cluster in cui un chart si inserisce nella pipeline esistente, OpenShift incluso. | Postgres, OpenFGA, Redis oltre una replica, un object store. Il chart non esegue mai i database. |
| Data plane regionali | Una sola control plane, con un gateway per regione che mantiene nella regione i dati di traffico di quella regione. | Un gateway di control plane più un gateway di data plane per regione. Open source. |
| Air-gapped | Nessun traffico Internet in uscita. | Listino prezzi offline, motori di policy locali, cache semantica in-process. |
| Wäg Edge (dispositivi) | Modelli locali sui computer dei membri e nelle app mobili: Ollama, LM Studio, llama.cpp, Apple Foundation Models, Gemini Nano. | L'app desktop o la CLI (macOS, Windows, Linux), oppure l'SDK Swift o Android. Controllo e flotta sono Enterprise. |
Un operator proprietario, non solo un chart Helm
Wäg fornisce un proprio operator Kubernetes accanto al chart Helm. Una risorsa WaegInstance possiede Deployment, rete, scalabilità e monitoraggio del gateway e ne verifica la topologia come farà il gateway; provider, modelli, organizzazioni, budget, guardrail e chiavi possono essere dichiarati anch'essi come custom resource.
Istanza dichiarativa
Una WaegInstance avvia il gateway, i suoi piani API e worker, l'ingress e il monitoraggio, e può far girare OpenFGA sul vostro Postgres. Un errore di configurazione diventa una condizione con un motivo, non un pod che fallisce un'ora dopo.
Ciclo di vita, non solo installazione
Cambiate l'immagine o la spec e l'operator riavvia i pod a rotazione; lo fa anche un Secret ruotato, e una chiave del provider ruotata viene inviata al gateway. Lo spegnimento è dimensionato perché le richieste in corso si concludano a ogni rollout.
Scala con la domanda
I pod API scalano sulla CPU o, con KEDA, sulle richieste in corso lette dal gateway stesso; i worker scalano sulla profondità della coda. Budget e limiti di frequenza sono condivisi tramite Redis, che l'operator richiede oltre una replica.
Si adatta al modo di lavorare dei team di piattaforma
Sedici custom resource — l'istanza, provider, modelli, organizzazioni, team, budget, accesso ai modelli, guardrail, utenti, applicazioni, chiavi, server MCP, residenza e impostazioni Enterprise — revisionate, versionate e ripristinate come tutto il resto.
Gira sul cluster che avete già
L'operator richiede Kubernetes 1.28 o successivo, oppure OpenShift 4, e si installa tramite il suo chart Helm, un bundle OLM o un semplice manifest. Conta per l'argomento della sovranità quanto per quello operativo: «la vostra infrastruttura» è vero solo se funziona anche nel cluster che la vostra organizzazione gestisce davvero.
Una sovranità che non richiede di fidarsi di noi
Wäg non ha una control plane propria. Non esiste alcuna tenancy del fornitore che trattenga il vostro traffico, alcun canale di telemetria, alcun controllo di licenza che chiami verso l'esterno, alcun livello gestito — quindi non esiste alcun percorso dati che qualcuno possa imporre, in nessuna giurisdizione, nemmeno la nostra.
Non come opzione di configurazione, ma come proprietà del software. Verificatelo sulla vostra rete.
- Nessun prompt
- Nessun completamento
- Nessuna chiave provider
- Nessun log
- Nessuna telemetria
- Nessun controllo licenza online
- Nessuna analisi d'uso
Per il funzionamento del gateway non è richiesta alcuna connessione in uscita: listino prezzi offline, motori di policy locali, cache semantica in-process. Distribuibile senza alcun traffico Internet in uscita.
Il percorso di produzione gira su Apache-2.0
Routing, alta disponibilità, failover, cache, budget gerarchici, catena di policy, gateway MCP e A2A, governance degli agenti, job, tempo reale, multi-tenancy, registro delle prove, residenza, console e osservabilità sono open source e tali restano. Enterprise aggiunge sopra identità, pacchetti di audit e di prove, pagamenti degli agenti, controllo dei dispositivi e supporto.
Un endpoint. Tutti i modelli. Controllo completo.
Gestitelo nella vostra infrastruttura
Tutto ciò che serve per gestire una control plane in produzione è sotto Apache-2.0 e lo resterà — routing, alta disponibilità, cache, failover, budget, policy, MCP, job e osservabilità. Self-hosted, senza account, senza chiamate verso l'esterno.
$ docker run -p 4000:4000 <registry>/waeg-gateway:<version>Non è un pull funzionante: le immagini non sono ancora pubbliche. I partner di progettazione ricevono i dettagli del registry in forma privata.
Avvia in 5 minutiContribuite come design partner
Wäg non è ancora disponibile pubblicamente. Lavoriamo con un piccolo gruppo di team che gestiscono IA multi-provider in produzione e prendono sul serio governance e sovranità, per irrobustire la control plane su carichi reali.
- Tutte le funzioni Enterprise incluse, senza costi di licenza
- Migrazione assistita — la facciamo insieme a voi, anche da LiteLLM
- Una linea diretta con gli ingegneri e un'influenza reale su ciò che arriva dopo