Governa il ciclo degli strumenti dell'agente
MCP è il punto in cui un agente raggiunge il resto del vostro parco, quindi è lì che si applica la governance degli agenti: autenticazione per server, elenchi di strumenti ammessi, definizioni fissate e ogni passaggio con budget, controlli e log. Un turno dell'utente diventa molte chiamate a strumenti: su ognuna si decide, non si inoltra soltanto.
"Un turno utente → N chiamate a modelli e strumenti. Wäg autentica, budgetizza e registra ogni salto."
Auth federata per server
Ogni server MCP riceve la credenziale giusta: nessuna, un token statico, il JWT inoltrato dell'utente (eventualmente con un fallback statico) o credenziali client OAuth. I chiamanti non la vedono mai.
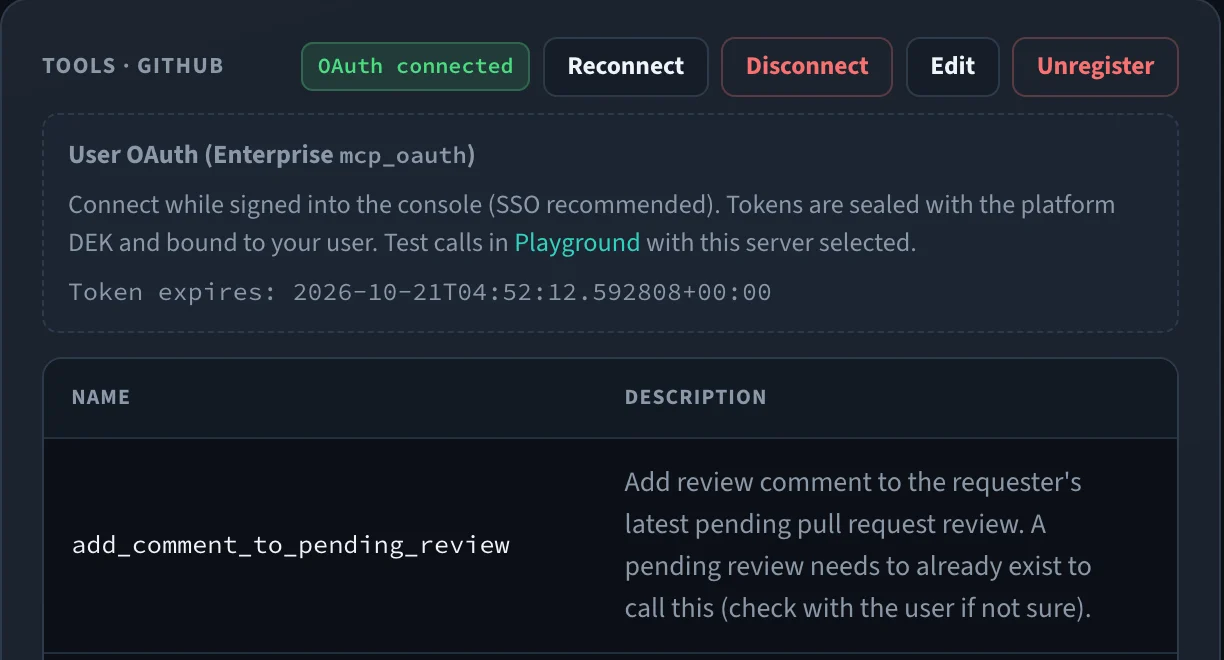
OAuth utente e token exchange (Enterprise)
Ogni utente collega il proprio account (authorization code + PKCE), oppure il JWT del chiamante viene scambiato con un token emesso per il server. Wäg sigilla e rinnova i token.
Permessi e toolset
I permessi di accesso decidono quali server e strumenti può usare ogni team, utente o agente. I toolset concedono strumenti nominati su più server; l'elenco degli strumenti consentiti di un server restringe ulteriormente.
Ogni salto governato
Un turno utente diventa N chiamate a modelli e strumenti. Wäg autentica, budgetizza e registra ogni salto — il ciclo dell'agente diventa finalmente osservabile e controllabile.
Playground per il ciclo degli strumenti
Collega un server MCP a un turno di chat nel Playground e leggi la traccia degli strumenti, con guardrail, budget e policy sugli strumenti applicati, prima che lo usino gli agenti di produzione.
Un'unica superficie di policy
Il traffico MCP passa attraverso gli stessi budget, guardrail e audit delle tue chiamate ai modelli — non un canale laterale separato e non governato.
Wäg come endpoint MCP
Client MCP come Claude Code si collegano a /v1/mcp con la consueta chiave Wäg e vedono ogni strumento che possono usare — e nulla di ciò che non possono.
Allowlist dei registry
Aggiungi server dal registry MCP ufficiale o da uno privato, limitati ai nomi in allowlist. Una nuova versione genera un avviso, e gli strumenti modificati attendono la revisione.
Arresto di emergenza
Un solo interruttore nasconde gli strumenti di un server che si comporta male su ogni replica e ne rifiuta le chiamate, mentre registrazione, fissaggi e permessi restano al loro posto.
Passo dopo passo
- 01
Registrare il server
Aggiungi un server MCP remoto e scegli la sua modalità di auth — nessuna, statica, inoltro, inoltro o statica, client OAuth o (Enterprise) utente OAuth e token exchange.
- 02
Delimitare gli strumenti
Concedi server o toolset a team e agenti, e restringi gli strumenti consentiti di ogni server a quelli che hai approvato.
- 03
Instradare il ciclo
Gli agenti chiamano gli strumenti tramite Wäg. Ogni salto è autenticato con la credenziale giusta, budgetizzato e protetto da guardrail come ogni altra richiesta.
- 04
Auditare ogni chiamata
Ogni invocazione di strumento finisce nei log con il suo costo ed esito, così l'intero ciclo dell'agente è ricostruibile a posteriori.
mcp_servers:
  - name: github
    url: https://mcp.internal/github
    auth_mode: forward          # pass the user's JWT
    allowed_tools: [list_prs, read_file]
  - name: payments
    url: https://mcp.internal/payments
    auth_mode: oauth_client     # client credentials
tool_pinning: quarantine # changed tools wait for reviewGateway MCP è una delle sei superfici di controllo applicate nello stesso percorso della richiesta, valide per ogni applicazione dietro l'endpoint — comprese quelle mai strumentate.
Vedi come si combinanoUn endpoint. Tutti i modelli. Controllo completo.
Gestitelo nella vostra infrastruttura
Tutto ciò che serve per gestire una control plane in produzione è sotto Apache-2.0 e lo resterà — routing, alta disponibilità, cache, failover, budget, policy, MCP, job e osservabilità. Self-hosted, senza account, senza chiamate verso l'esterno.
$ docker run -p 4000:4000 <registry>/waeg-gateway:<version>Non è un pull funzionante: le immagini non sono ancora pubbliche. I partner di progettazione ricevono i dettagli del registry in forma privata.
Avvia in 5 minutiContribuite come design partner
Wäg non è ancora disponibile pubblicamente. Lavoriamo con un piccolo gruppo di team che gestiscono IA multi-provider in produzione e prendono sul serio governance e sovranità, per irrobustire la control plane su carichi reali.
- Tutte le funzioni Enterprise incluse, senza costi di licenza
- Migrazione assistita — la facciamo insieme a voi, anche da LiteLLM
- Una linea diretta con gli ingegneri e un'influenza reale su ciò che arriva dopo