Analisi di sicurezza che possiedi e controlli
Una catena di guardrail consapevole dello streaming che viene eseguita prima, durante e dopo ogni chiamata, e sulle chiamate a strumenti MCP. Sono inclusi una ventina di tipi di scanner — moderazione, PII, prompt injection, DLP, oscuramento locale dei segreti, il tuo webhook — e ognuno può bloccare o mascherare.
"Guardrail come plugin, non l'acquisizione di una suite di sicurezza."
Analisi prima della chiamata
Ispeziona il prompt prima che raggiunga un provider — blocca prompt injection, violazioni di policy o PII in ingresso.
Durante lo stream, a finestra
I guardrail girano durante lo streaming su una finestra scorrevole. Un blocco interrompe lo stream del client in volo; una maschera riscrive o oscura man mano che i token fluiscono.
Analisi dopo la chiamata
Analizza la risposta completata prima che venga restituita o registrata, cogliendo tutto ciò che i passaggi precedenti non potevano vedere isolatamente.
Guardrail come plugin
Una catena nominata di scanner che scegli tu e colleghi a un'organizzazione, un team, un utente, un'applicazione o una chiave — non euristiche PII cablate nel processo del gateway.
Scanner inclusi
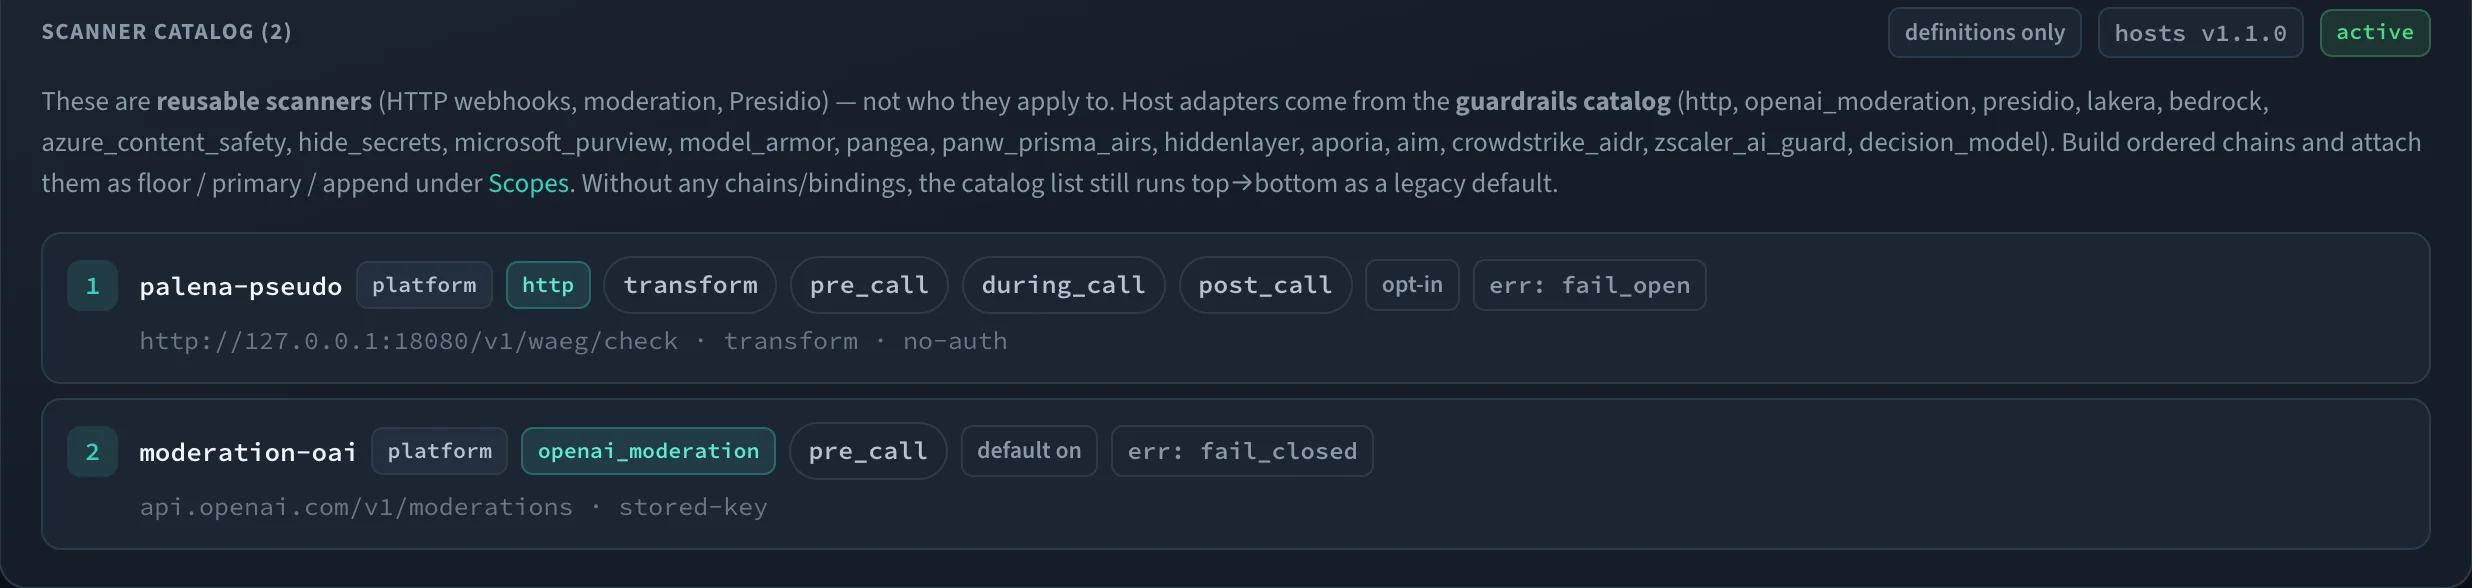
Moderazione OpenAI, Presidio, Lakera, Bedrock, Azure Content Safety, Purview, Model Armor, oscuramento locale dei segreti, controlli con modello decisionale e un webhook generico, tra gli altri.
Blocca · maschera · oscura
Gli scanner bloccano o mascherano, e una maschera può oscurare il resto di uno stream. Ogni voce indica anche se un errore dello scanner fallisce in modo aperto o chiuso.
Chiamate a strumenti MCP
Le modalità opzionali pre_mcp_call e post_mcp_call controllano argomenti e risultati degli strumenti. Un blocco diventa un errore dello strumento che il modello può leggere, non un guasto di protocollo.
Pseudonimi reversibili
Una trasformazione sostituisce i nomi prima della chiamata e li ripristina nello stream mentre scorre, trattenendo le code incomplete finché non è sicuro inviarle.
Con ambito e ispezionabili
I collegamenti floor, primary e append si combinano per richiesta, e un inspector mostra la catena effettiva per qualsiasi chiave prima che la raggiunga il traffico di produzione.
Passo dopo passo
- 01
Configurare la catena
Scegli gli scanner dal catalogo — moderazione, PII, prompt injection, oscuramento dei segreti o il tuo webhook — ordinali in una catena e collegala a un ambito.
- 02
Analizzare prima della chiamata
Il prompt passa dalla fase pre-chiamata. Un rilevamento bloccante ferma la richiesta prima di qualsiasi spesa presso il provider.
- 03
Osservare lo stream
Durante lo streaming, una finestra scorrevole è analizzata di continuo. Un blocco interrompe lo stream; una maschera riscrive sul posto i segmenti problematici.
- 04
Verificare l'output
La risposta completata passa dalla fase post-chiamata prima di raggiungere il client o i log — nulla di sensibile sfugge in uscita.
guardrails:
  items:
    - name: pii
      type: presidio          # PII detection
      mode: [pre_call, post_call]
    - name: moderation
      type: openai_moderation
      mode: [pre_call]
      on_error: fail_closed
    - name: own-scanner
      type: http              # your own scanner
      url: https://guard.internal/scan
  chains:
- { name: baseline, item_names: [pii, moderation, own-scanner] }Guardrail è una delle sei superfici di controllo applicate nello stesso percorso della richiesta, valide per ogni applicazione dietro l'endpoint — comprese quelle mai strumentate.
Vedi come si combinanoUn endpoint. Tutti i modelli. Controllo completo.
Gestitelo nella vostra infrastruttura
Tutto ciò che serve per gestire una control plane in produzione è sotto Apache-2.0 e lo resterà — routing, alta disponibilità, cache, failover, budget, policy, MCP, job e osservabilità. Self-hosted, senza account, senza chiamate verso l'esterno.
$ docker run -p 4000:4000 <registry>/waeg-gateway:<version>Non è un pull funzionante: le immagini non sono ancora pubbliche. I partner di progettazione ricevono i dettagli del registry in forma privata.
Avvia in 5 minutiContribuite come design partner
Wäg non è ancora disponibile pubblicamente. Lavoriamo con un piccolo gruppo di team che gestiscono IA multi-provider in produzione e prendono sul serio governance e sovranità, per irrobustire la control plane su carichi reali.
- Tutte le funzioni Enterprise incluse, senza costi di licenza
- Migrazione assistita — la facciamo insieme a voi, anche da LiteLLM
- Una linea diretta con gli ingegneri e un'influenza reale su ciò che arriva dopo