El control plane de IA que usted opera
Wäg es la capa donde se toman las decisiones de IA de su organización — una sola vez, para cada aplicación. Identidad, gasto, política de tratamiento de datos, selección de modelo, acceso de los agentes a las herramientas y auditoría se resuelven en la ruta de la petición, de modo que se aplican a cada carga de trabajo situada detrás del endpoint y no solo a las que se acordaron de integrarse. Es nativo de Kubernetes, con su propio operator y un chart de Helm, y se ejecuta íntegramente en su infraestructura: sin control plane del proveedor, sin canal de telemetría, sin nivel gestionado.
Un control plane para cada carga de trabajo de IA de la organización
Funcionalidades de producto, herramientas internas, pipelines de datos, agentes, copilotos, notebooks y SaaS de terceros llegan a los modelos por el mismo endpoint — y heredan la misma identidad, presupuestos, política y auditoría sin integrar nada.
Esta es la diferencia entre tener un gateway de IA y tener infraestructura de IA. El gateway resuelve un problema de enrutamiento para un equipo. El control plane le da a la organización un único lugar donde la IA se gobierna, se tarifica y se observa — y un único lugar que cambiar cuando el panorama de modelos vuelva a moverse el próximo trimestre.
Cuatro planos, separados a propósito
Una interfaz de administración acoplada a un proxy no es un control plane. Separar estos cuatro es lo que mantiene rápida la aplicación de las reglas, barato el reporting y suya la configuración.
| Plano | Qué contiene | Por qué está separado |
|---|---|---|
| Data plane | La ruta de la petición. Réplicas Rust sin estado: autenticación, comprobación de presupuestos, política, caché, enrutamiento, invocación y contabilización. | Escala horizontalmente y de forma independiente. Ninguna dependencia de la administración en la ruta crítica. |
| Control plane | Configuración, identidad, definiciones de política, presupuestos, claves, tenants y registro MCP. | Suyo, no nuestro. No existe ninguna instancia del proveedor de la que depender ni a la que se pueda requerir nada. |
| Plano analítico | Uso, gasto, trazas y registros de auditoría. | Separado del almacenamiento de control para que la carga de reporting nunca toque la aplicación de las reglas. |
| Plano de política | Motores de escaneo, relaciones OpenFGA y catálogo de precios. | Enchufable y fuera de proceso, de modo que un cambio de política no exige un cambio en el gateway. |
Todo lo que de otro modo tendría que construir, comprar o dejar sin resolver
Seis superficies de control, todas aplicadas en la misma ruta de petición, todas válidas para cada aplicación situada detrás del endpoint — incluidas las que nunca se instrumentaron.
Gobierno de costes
Límites de gasto y de tasa apilados en organización → equipo → usuario → modelo → clave. Topes de reparto equitativo, webhooks de presupuesto blando, etiquetas de repercusión de costes y catálogo de precios importable. Con WAEG_CLUSTER=1, los presupuestos fallan en cerrado si se pierde Redis.
Política y protección de datos
Una cadena ordenada de escáneres antes de la llamada, en mitad del flujo sobre una ventana deslizante y después de la llamada. Moderación, datos personales o su propio webhook. Bloquear, enmascarar o redactar según la regla.
Gobernanza de agentes
Identidad, límites de ejecución, política de herramientas con aprobaciones humanas, control de flujos, fijación de herramientas y credenciales efímeras — para agentes que construya en cualquier parte.
Observabilidad y auditoría En parte Enterprise
Cada petición, decisión de enrutamiento, veredicto de política y coste como trazas OTEL y métricas Prometheus, además de un libro de evidencias firmado y registros de residencia. Los paquetes de auditoría, el rol de auditor y la exportación de salida son Enterprise.
Identidad y multi-tenancy En parte Enterprise
Tenancy OpenFGA y claves de proveedor resueltas desde su propio vault. Con Enterprise: SSO OIDC, SCIM 2.0 y tokens del IdP corporativo autenticando /v1.
Fiabilidad
Failover dentro del mismo alias, fallbacks entre alias ordenados del más potente al menos potente, disyuntores y N réplicas sin estado que comparten contadores mediante Redis.
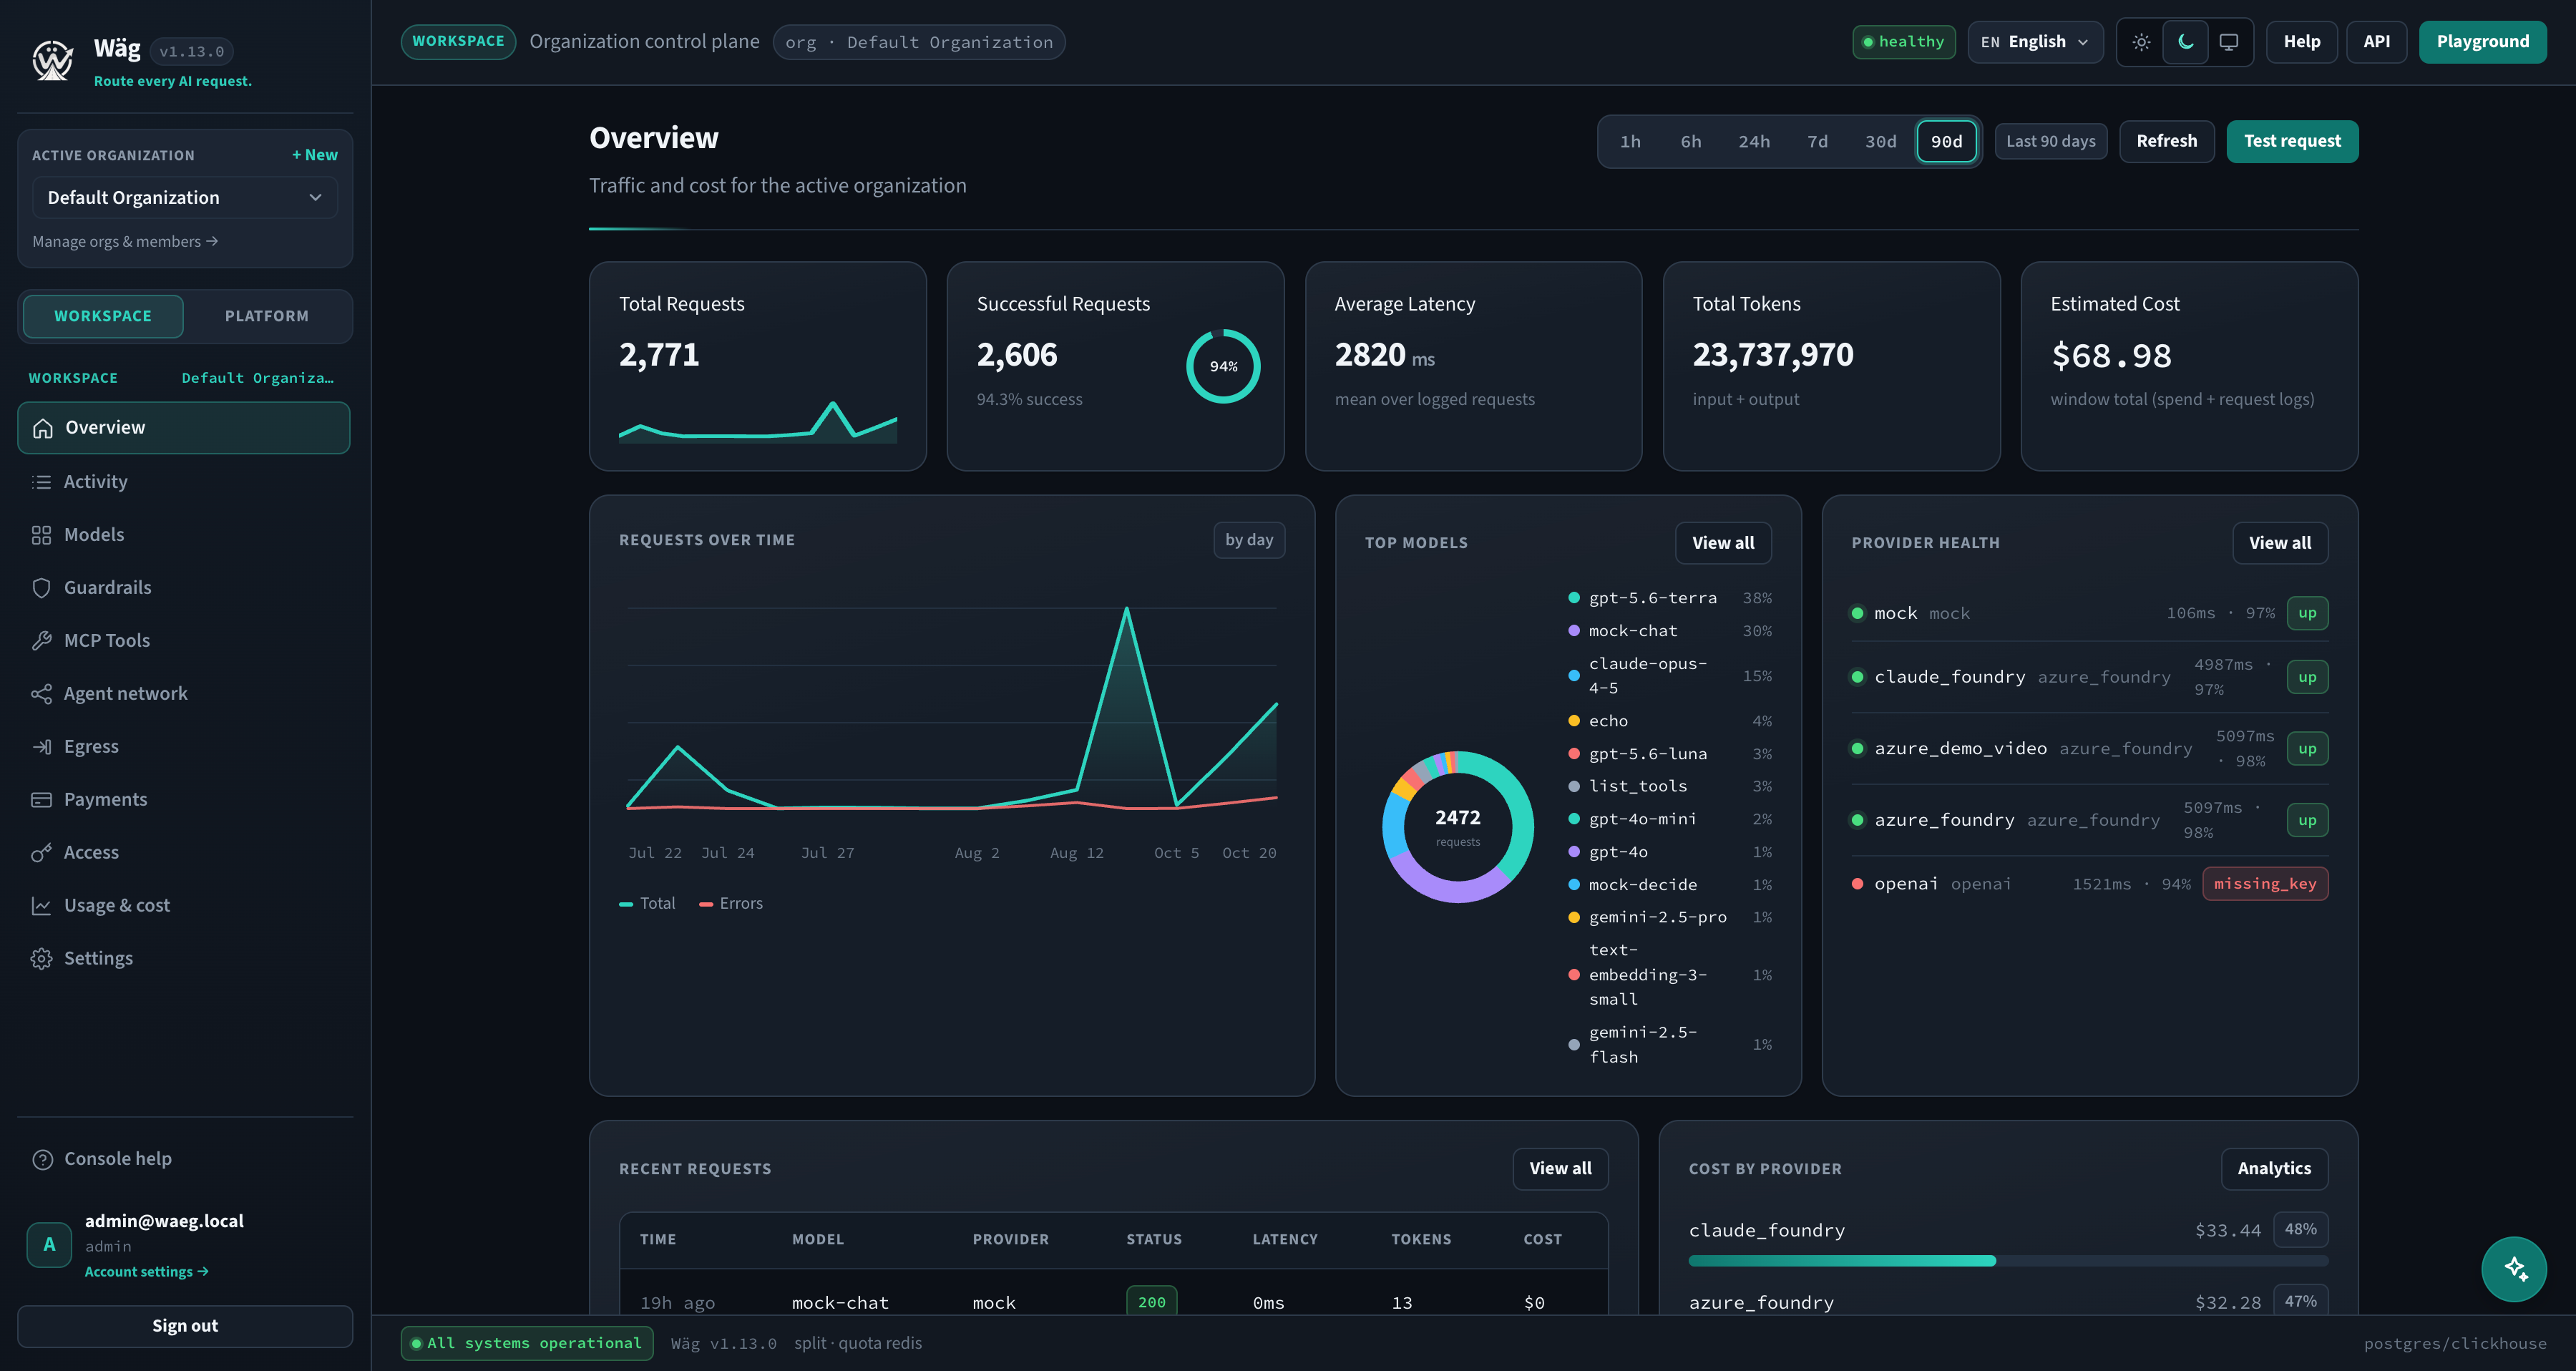
Todo el control plane, en un solo lugar
Tráfico, gasto, enrutamiento, caché, política, claves y tenants — servidos por el propio binario Rust. No hay ningún runtime de Node en el gateway.
Se ejecuta donde usted lo ponga
| Forma | Para | Requiere |
|---|---|---|
| Binario único | Evaluación, una sola máquina, modo embebido. | Nada. Estado en memoria, sin servicios externos. |
| Docker Compose | Un control plane completo en un solo host, para un equipo. | Docker. Postgres y Redis se ejecutan en el stack. |
| Kubernetes (operator) | Producción, multi-tenant, alta disponibilidad — ejecutado y comprobado por el operator de Wäg a partir de un único recurso personalizado. | Postgres, Redis a partir de dos réplicas, un almacén de objetos y OpenFGA — que el operator puede ejecutar sobre su Postgres. |
| Kubernetes (chart de Helm) | Clústeres en los que un chart encaja en el pipeline existente, incluido OpenShift. | Postgres, OpenFGA, Redis a partir de dos réplicas y un almacén de objetos. El chart nunca ejecuta las bases de datos. |
| Planos de datos regionales | Un control plane, con un gateway por región que mantiene en la región los datos de tráfico de esa región. | Un gateway de control plane más un gateway de plano de datos por región. Open source. |
| Air-gapped | Sin ninguna salida a Internet. | Catálogo de precios sin conexión, motores de política locales y caché semántica en proceso. |
| Wäg Edge (dispositivos) | Modelos locales en los ordenadores de los miembros y en apps móviles: Ollama, LM Studio, llama.cpp, Apple Foundation Models, Gemini Nano. | La app de escritorio o la CLI (macOS, Windows, Linux), o el SDK de Swift o de Android. El control y la flota son Enterprise. |
Un operator propio, no solo un chart de Helm
Wäg incluye su propio operator de Kubernetes junto al chart de Helm. Un recurso WaegInstance es dueño de los Deployments del gateway, la red, el escalado y la monitorización, y comprueba su topología igual que lo hará el gateway; los proveedores, modelos, organizaciones, presupuestos, guardrails y claves también pueden declararse como recursos personalizados.
Instancia declarativa
Un WaegInstance levanta el gateway, sus planos de API y de workers, el ingress y la monitorización, y puede ejecutar OpenFGA sobre su Postgres. Un error de configuración se convierte en una condición con su motivo, no en un pod que falla una hora después.
Ciclo de vida, no solo instalación
Cambie la imagen o la spec y el operator renueva los pods; un Secret rotado también los renueva, y una clave de proveedor rotada se envía al gateway. El apagado está dimensionado para que las peticiones en curso terminen en cada despliegue.
Escala con la demanda
Los pods de API escalan por CPU o, con KEDA, por las peticiones en curso que se leen del propio gateway; los workers escalan por la profundidad de la cola. Los presupuestos y los límites de tasa se comparten a través de Redis, que el operator exige a partir de dos réplicas.
Encaja con la forma de trabajar de los equipos de plataforma
Dieciséis recursos personalizados — la instancia, proveedores, modelos, organizaciones, equipos, presupuestos, acceso a modelos, guardrails, usuarios, aplicaciones, claves, servidores MCP, residencia y ajustes Enterprise — revisados, versionados y revertidos como todo lo demás.
Se ejecuta en el clúster que ya tiene
El operator requiere Kubernetes 1.28 o posterior, u OpenShift 4, y se instala con su chart de Helm, un bundle OLM o un manifiesto simple. Eso importa tanto para el argumento de soberanía como para el operativo: «su infraestructura» solo es cierto si además funciona en el clúster que su organización realmente opera.
Soberanía que no depende de que confíe en nosotros
Wäg no tiene control plane propio. No existe ninguna instancia del proveedor que retenga su tráfico, ni canal de telemetría, ni comprobación de licencia que llame a casa, ni nivel gestionado — de modo que no hay ninguna ruta de datos que nadie pueda requerir, en ninguna jurisdicción, incluida la nuestra.
No como una opción de configuración, sino como una propiedad del software. Compruébelo en su propia capa de red.
- Sin prompts
- Sin completions
- Ninguna clave de proveedor
- Sin registros
- Sin telemetría
- Ninguna comprobación de licencia en línea
- Ninguna analítica de uso
El gateway no necesita ninguna conexión saliente para funcionar: catálogo de precios offline, motores de políticas locales, caché semántica en proceso. Desplegable sin ninguna salida a Internet.
La ruta de producción funciona con Apache-2.0
Enrutamiento, alta disponibilidad, failover, caché, presupuestos jerárquicos, la cadena de políticas, los gateways MCP y A2A, la gobernanza de agentes, los trabajos programados, el tiempo real, la multi-tenancy, el libro de evidencias, la residencia, la consola y la observabilidad son open source y lo seguirán siendo. Enterprise añade encima identidad, paquetes de auditoría y de evidencias, pagos de agentes, control en dispositivos y soporte.
Un endpoint. Cada modelo. Control total.
Ejecútelo en su propia infraestructura
Todo lo necesario para operar un control plane en producción es Apache-2.0 y seguirá siéndolo: enrutamiento, alta disponibilidad, caché, failover, presupuestos, políticas, MCP, trabajos y observabilidad. Self-hosted, sin cuenta, sin phone-home.
$ docker run -p 4000:4000 <registry>/waeg-gateway:<version>No es un pull que funcione: las imágenes aún no son públicas. Los socios de diseño reciben los datos del registro en privado.
Despliega en 5 minutosContribuya a definirlo como design partner
Wäg todavía no se ha publicado. Trabajamos con un grupo reducido de equipos que ejecutan IA multiproveedor en producción y se toman en serio la gobernanza y la soberanía, para endurecer el control plane con cargas de trabajo reales.
- Todas las capacidades Enterprise incluidas, sin coste de licencia
- Migración acompañada: la hacemos con usted, también desde LiteLLM
- Línea directa con los ingenieros que lo construyen e influencia real sobre lo que llega después