Gobierna el bucle de herramientas del agente
MCP es donde un agente alcanza el resto de su parque, así que es donde se aplica la gobernanza de agentes: autenticación por servidor, listas de herramientas permitidas, definiciones fijadas y cada salto con presupuesto, control y registro. Un turno de usuario se convierte en muchas llamadas a herramientas: sobre cada una se decide, no solo se reenvía.
"Un turno de usuario → N llamadas a modelos y herramientas. Wäg autentica, presupuesta y registra cada salto."
Auth federada por servidor
Cada servidor MCP recibe la credencial adecuada: ninguna, un token estático, el JWT reenviado del usuario (opcionalmente con un respaldo estático) o credenciales de cliente OAuth. Quien llama nunca la ve.
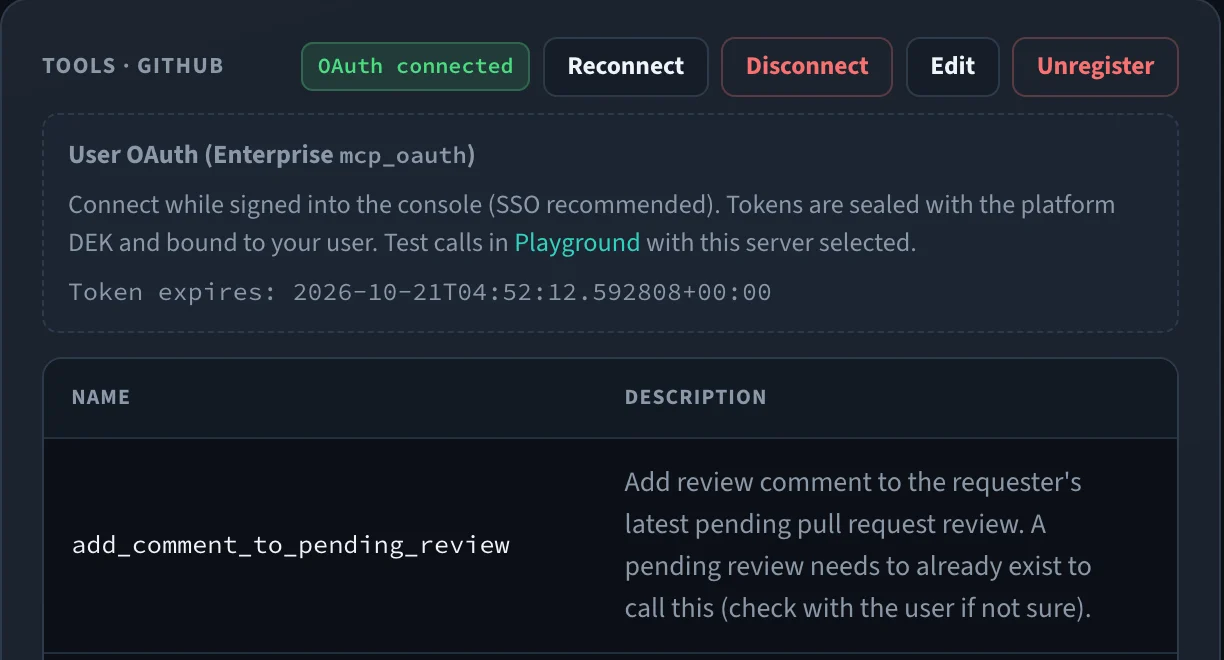
OAuth de usuario e intercambio de tokens (Enterprise)
Cada usuario conecta su propia cuenta (código de autorización + PKCE), o el JWT de quien llama se intercambia por un token emitido para el servidor. Wäg sella y renueva los tokens.
Permisos y conjuntos de herramientas
Los permisos de acceso deciden qué servidores y herramientas puede usar cada equipo, usuario o agente. Los conjuntos de herramientas conceden herramientas concretas de varios servidores; la lista de herramientas permitidas de un servidor lo acota aún más.
Cada salto gobernado
Un turno de usuario se convierte en N llamadas a modelos y herramientas. Wäg autentica, presupuesta y registra cada salto — el bucle del agente por fin se vuelve observable y controlable.
Playground de bucle de herramientas
Conecta un servidor MCP a un turno de chat del Playground y lee la traza de herramientas, con guardrails, presupuestos y políticas de herramientas aplicados, antes de que lo usen los agentes de producción.
Una sola superficie de política
El tráfico MCP pasa por los mismos presupuestos, guardrails y auditoría que tus llamadas a modelos — no un canal lateral separado y no gobernado.
Wäg como endpoint MCP
Los clientes MCP como Claude Code se conectan a /v1/mcp con su clave de Wäg habitual y ven todas las herramientas que pueden usar — y ninguna que no puedan.
Lista de permitidos del registro
Añade servidores del MCP Registry oficial o de uno privado, limitados a nombres de la lista de permitidos. Una versión nueva genera una alerta, y las herramientas modificadas esperan revisión.
Parada de emergencia
Un solo interruptor oculta en todas las réplicas las herramientas de un servidor que se comporta mal y rechaza sus llamadas, mientras su registro, fijaciones y permisos se mantienen.
Paso a paso
- 01
Registrar el servidor
Añade un servidor MCP remoto y elige su modo de autenticación — ninguno, estático, reenvío, reenvío o estático, cliente OAuth o (Enterprise) usuario OAuth e intercambio de tokens.
- 02
Delimitar las herramientas
Concede servidores o conjuntos de herramientas a equipos y agentes, y acota las herramientas permitidas de cada servidor a las que has aprobado.
- 03
Enrutar el bucle
Los agentes llaman a las herramientas a través de Wäg. Cada salto se autentica con la credencial adecuada, se presupuesta y se protege con guardrails como cualquier otra solicitud.
- 04
Auditar cada llamada
Cada invocación de herramienta aterriza en los registros con su coste y resultado, de modo que todo el bucle del agente sea reconstruible a posteriori.
mcp_servers:
  - name: github
    url: https://mcp.internal/github
    auth_mode: forward          # pass the user's JWT
    allowed_tools: [list_prs, read_file]
  - name: payments
    url: https://mcp.internal/payments
    auth_mode: oauth_client     # client credentials
tool_pinning: quarantine # changed tools wait for reviewPuerta de enlace MCP es una de las seis superficies de control que se aplican en la misma ruta de petición, para todas las aplicaciones situadas detrás del endpoint — incluidas las que nunca se instrumentaron.
Vea cómo se combinanUn endpoint. Cada modelo. Control total.
Ejecútelo en su propia infraestructura
Todo lo necesario para operar un control plane en producción es Apache-2.0 y seguirá siéndolo: enrutamiento, alta disponibilidad, caché, failover, presupuestos, políticas, MCP, trabajos y observabilidad. Self-hosted, sin cuenta, sin phone-home.
$ docker run -p 4000:4000 <registry>/waeg-gateway:<version>No es un pull que funcione: las imágenes aún no son públicas. Los socios de diseño reciben los datos del registro en privado.
Despliega en 5 minutosContribuya a definirlo como design partner
Wäg todavía no se ha publicado. Trabajamos con un grupo reducido de equipos que ejecutan IA multiproveedor en producción y se toman en serio la gobernanza y la soberanía, para endurecer el control plane con cargas de trabajo reales.
- Todas las capacidades Enterprise incluidas, sin coste de licencia
- Migración acompañada: la hacemos con usted, también desde LiteLLM
- Línea directa con los ingenieros que lo construyen e influencia real sobre lo que llega después