Análisis de seguridad que posees y controlas
Una cadena de guardrails consciente del streaming que se ejecuta antes, durante y después de cada llamada, y en las llamadas a herramientas MCP. Se incluyen unos veinte tipos de escáner — moderación, PII, inyección de prompts, DLP, ocultación local de secretos, tu propio webhook — y cada uno puede bloquear o enmascarar.
"Guardrails como plugins, no la adquisición de una suite de seguridad."
Análisis antes de la llamada
Inspecciona el prompt antes de que llegue a un proveedor — bloquea la inyección de prompts, las violaciones de política o los PII a la entrada.
Durante el stream, por ventana
Los guardrails se ejecutan durante el streaming sobre una ventana deslizante. Un bloqueo aborta el stream del cliente en pleno vuelo; un enmascarado reescribe u ofusca a medida que fluyen los tokens.
Análisis después de la llamada
Analiza la respuesta completada antes de que se devuelva o registre, captando todo lo que los pasos anteriores no podían ver de forma aislada.
Guardrails como plugins
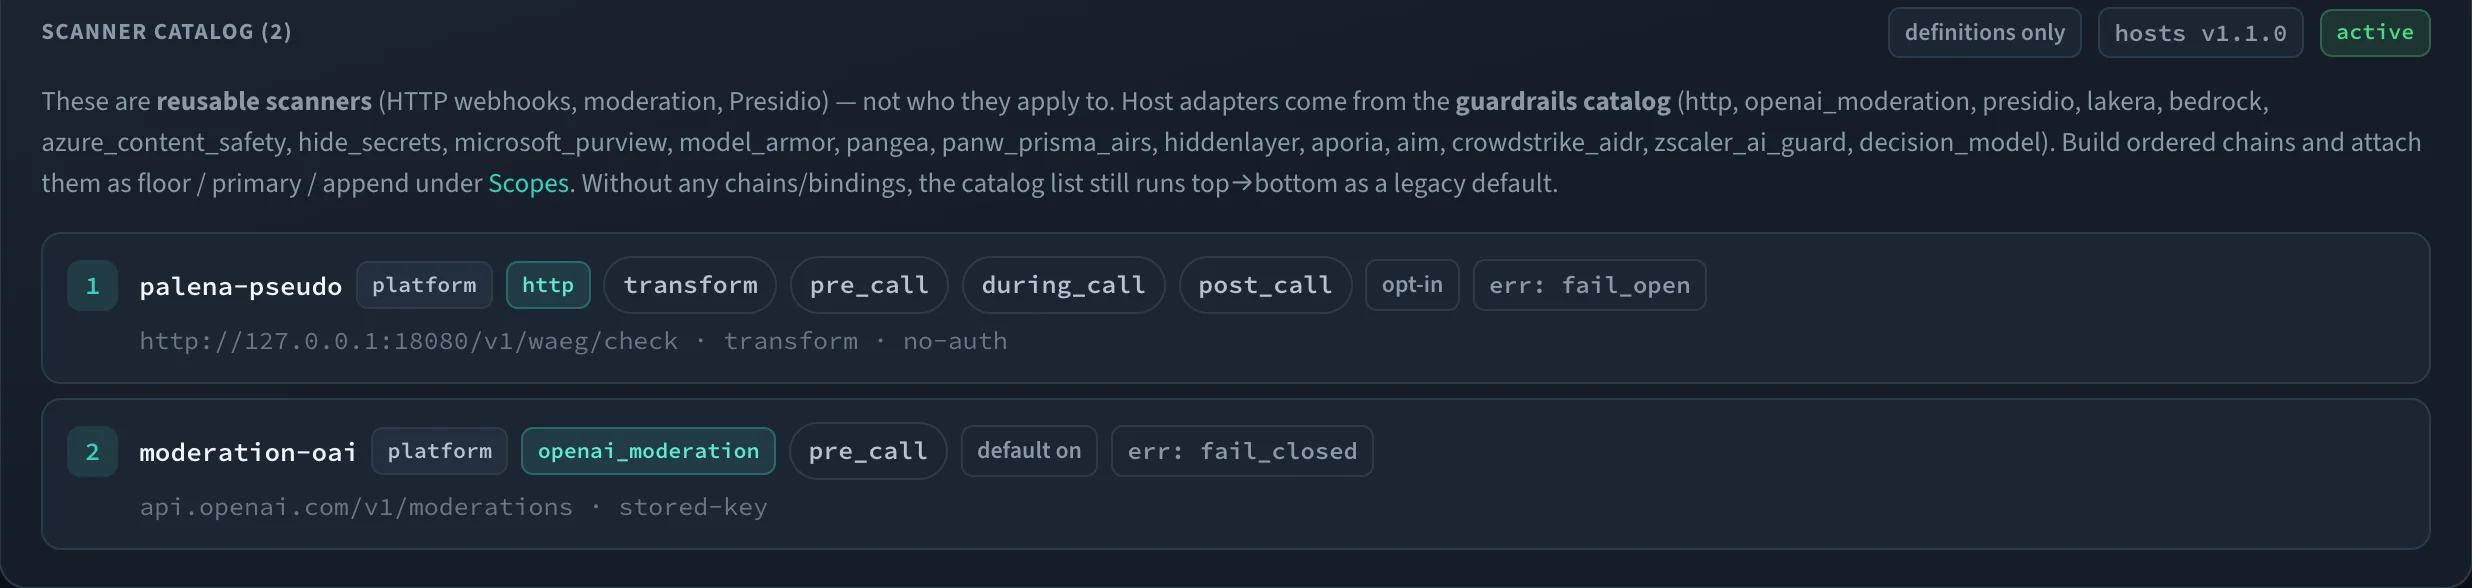
Una cadena nombrada de escáneres que eliges y vinculas a una org, equipo, usuario, aplicación o clave — no heurísticas de PII cableadas en el proceso del gateway.
Escáneres incluidos
Moderación de OpenAI, Presidio, Lakera, Bedrock, Azure Content Safety, Purview, Model Armor, ocultación local de secretos, comprobaciones con un modelo de decisión y un webhook genérico, entre otros.
Bloquear · enmascarar · ofuscar
Los escáneres bloquean o enmascaran, y un enmascarado puede ocultar el resto de un stream. Cada elemento indica además si un error del escáner falla en abierto o en cerrado.
Llamadas a herramientas MCP
Los modos opcionales pre_mcp_call y post_mcp_call filtran los argumentos y resultados de las herramientas. Un bloqueo se convierte en un error de herramienta que el modelo puede leer, no en un fallo de protocolo.
Seudónimos reversibles
Una transformación sustituye los nombres antes de la llamada y los restaura en el stream a medida que fluye, reteniendo los finales incompletos hasta que se pueden enviar con seguridad.
Con alcance e inspeccionable
Las vinculaciones floor, primary y append se combinan por solicitud, y un inspector muestra la cadena efectiva de cualquier clave antes de que le llegue tráfico de producción.
Paso a paso
- 01
Configurar la cadena
Elige escáneres del catálogo — moderación, PII, inyección de prompts, ocultación de secretos o tu propio webhook —, ordénalos en una cadena y vincúlala a un ámbito.
- 02
Analizar antes de la llamada
El prompt pasa por la etapa previa a la llamada. Un hallazgo bloqueante detiene la solicitud antes de cualquier gasto en el proveedor.
- 03
Vigilar el stream
Durante el streaming, una ventana deslizante se analiza de forma continua. Un bloqueo aborta el stream; un enmascarado reescribe in situ los segmentos infractores.
- 04
Verificar la salida
La respuesta completada pasa por la etapa posterior a la llamada antes de llegar al cliente o a los registros — nada sensible se escapa a la salida.
guardrails:
  items:
    - name: pii
      type: presidio          # PII detection
      mode: [pre_call, post_call]
    - name: moderation
      type: openai_moderation
      mode: [pre_call]
      on_error: fail_closed
    - name: own-scanner
      type: http              # your own scanner
      url: https://guard.internal/scan
  chains:
- { name: baseline, item_names: [pii, moderation, own-scanner] }Guardrails es una de las seis superficies de control que se aplican en la misma ruta de petición, para todas las aplicaciones situadas detrás del endpoint — incluidas las que nunca se instrumentaron.
Vea cómo se combinanUn endpoint. Cada modelo. Control total.
Ejecútelo en su propia infraestructura
Todo lo necesario para operar un control plane en producción es Apache-2.0 y seguirá siéndolo: enrutamiento, alta disponibilidad, caché, failover, presupuestos, políticas, MCP, trabajos y observabilidad. Self-hosted, sin cuenta, sin phone-home.
$ docker run -p 4000:4000 <registry>/waeg-gateway:<version>No es un pull que funcione: las imágenes aún no son públicas. Los socios de diseño reciben los datos del registro en privado.
Despliega en 5 minutosContribuya a definirlo como design partner
Wäg todavía no se ha publicado. Trabajamos con un grupo reducido de equipos que ejecutan IA multiproveedor en producción y se toman en serio la gobernanza y la soberanía, para endurecer el control plane con cargas de trabajo reales.
- Todas las capacidades Enterprise incluidas, sin coste de licencia
- Migración acompañada: la hacemos con usted, también desde LiteLLM
- Línea directa con los ingenieros que lo construyen e influencia real sobre lo que llega después