Die AI Control Plane, die Sie betreiben
Wäg ist die Schicht, in der die KI-Entscheidungen Ihrer Organisation getroffen werden — einmal, für jede Anwendung. Identität, Ausgaben, Datenschutz-Policy, Modellauswahl, Werkzeugzugriff von Agenten und Audit werden im Anfrageweg aufgelöst und gelten damit für jeden Workload hinter dem Endpunkt, nicht nur für die, die sich integriert haben. Es ist Kubernetes-nativ, mit eigenem Operator und einem Helm-Chart, und läuft vollständig in Ihrer Infrastruktur: keine Anbieter-Control-Plane, kein Telemetriekanal, keine verwaltete Ebene.
Eine Control Plane für jeden KI-Workload der Organisation
Produktfunktionen, interne Werkzeuge, Datenpipelines, Agenten, Copilots, Notebooks und Drittanbieter-SaaS erreichen Modelle über denselben Endpunkt — und erben dieselbe Identität, Budgets, Policy und Audit, ohne irgendetwas zu integrieren.
Das ist der Unterschied zwischen einem AI Gateway und KI-Infrastruktur. Das Gateway löst ein Routing-Problem für ein Team. Die Control Plane gibt der Organisation einen Ort, an dem KI gesteuert, bepreist und beobachtet wird — und einen Ort, den man ändert, wenn sich die Modelllandschaft im nächsten Quartal erneut verschiebt.
Vier Ebenen, bewusst getrennt
Eine an einen Proxy geschraubte Admin-UI ist keine Control Plane. Diese vier zu trennen hält die Durchsetzung schnell, das Reporting günstig und die Konfiguration bei Ihnen.
| Ebene | Was sie enthält | Warum getrennt |
|---|---|---|
| Data Plane | Der Anfrageweg. Zustandslose Rust-Replicas: Auth, Budgetprüfung, Policy, Cache, Routing, Aufruf, Abrechnung. | Skaliert horizontal und unabhängig. Keine Admin-Abhängigkeit im heißen Pfad. |
| Control Plane | Konfiguration, Identität, Policy-Definitionen, Budgets, Keys, Mandanten, MCP-Registry. | Ihre, nicht unsere. Es existiert keine Anbieter-Mandantschaft, von der man abhängen oder die man erzwingen könnte. |
| Analytics Plane | Nutzung, Ausgaben, Traces, Audit-Datensätze. | Von der Steuerungsspeicherung getrennt, damit Reporting-Last die Durchsetzung nie berührt. |
| Policy Plane | Scanner-Engines, OpenFGA-Relationen, Preisbuch. | Steckbar und außerhalb des Prozesses, sodass eine Policy-Änderung keine Gateway-Änderung erfordert. |
Alles, was Sie sonst bauen, kaufen oder weglassen müssten
Sechs Kontrollflächen, alle im selben Anfrageweg durchgesetzt, alle gültig für jede Anwendung hinter dem Endpunkt — auch für die, die nie instrumentiert wurden.
Kostensteuerung
Gestaffelte Ausgaben- und Ratenlimits über Org → Team → Nutzer → Modell → Key. Fair-Share-Obergrenzen, Soft-Budget-Webhooks, Chargeback-Tags, importierbares Preisbuch. Mit WAEG_CLUSTER=1 schließen Budgets, wenn Redis ausfällt.
Policy & Datenschutz
Eine geordnete Scanner-Kette vor dem Aufruf, mitten im Stream auf einem gleitenden Fenster und nach dem Aufruf. Moderation, PII oder Ihr eigener Webhook. Blockieren, maskieren oder schwärzen — pro Regel.
Agenten-Governance
Identität, Lauflimits, Werkzeug-Policy mit menschlichen Freigaben, Datenflusskontrolle, Werkzeug-Pinning und kurzlebige Zugangsdaten — für Agenten, die Sie überall bauen.
Observability & Audit Teilweise Enterprise
Jede Anfrage, Routing-Entscheidung, Policy-Bewertung und Kosten als OTEL-Traces und Prometheus-Metriken, dazu ein signierter Nachweis-Ledger und Residenz-Datensätze. Audit-Pakete, die Prüferrolle und Exit-Export sind Enterprise.
Identität & Mandantenfähigkeit Teilweise Enterprise
OpenFGA-Mandanten und Anbieter-Schlüssel aus Ihrem eigenen Vault. Mit Enterprise: OIDC SSO, SCIM 2.0 und Unternehmens-IdP-Tokens, die /v1 authentifizieren.
Zuverlässigkeit
Failover innerhalb eines Alias, Cross-Alias-Fallbacks stärker-zuerst, Circuit Breaker und N zustandslose Replicas mit gemeinsamen Zählern über Redis.
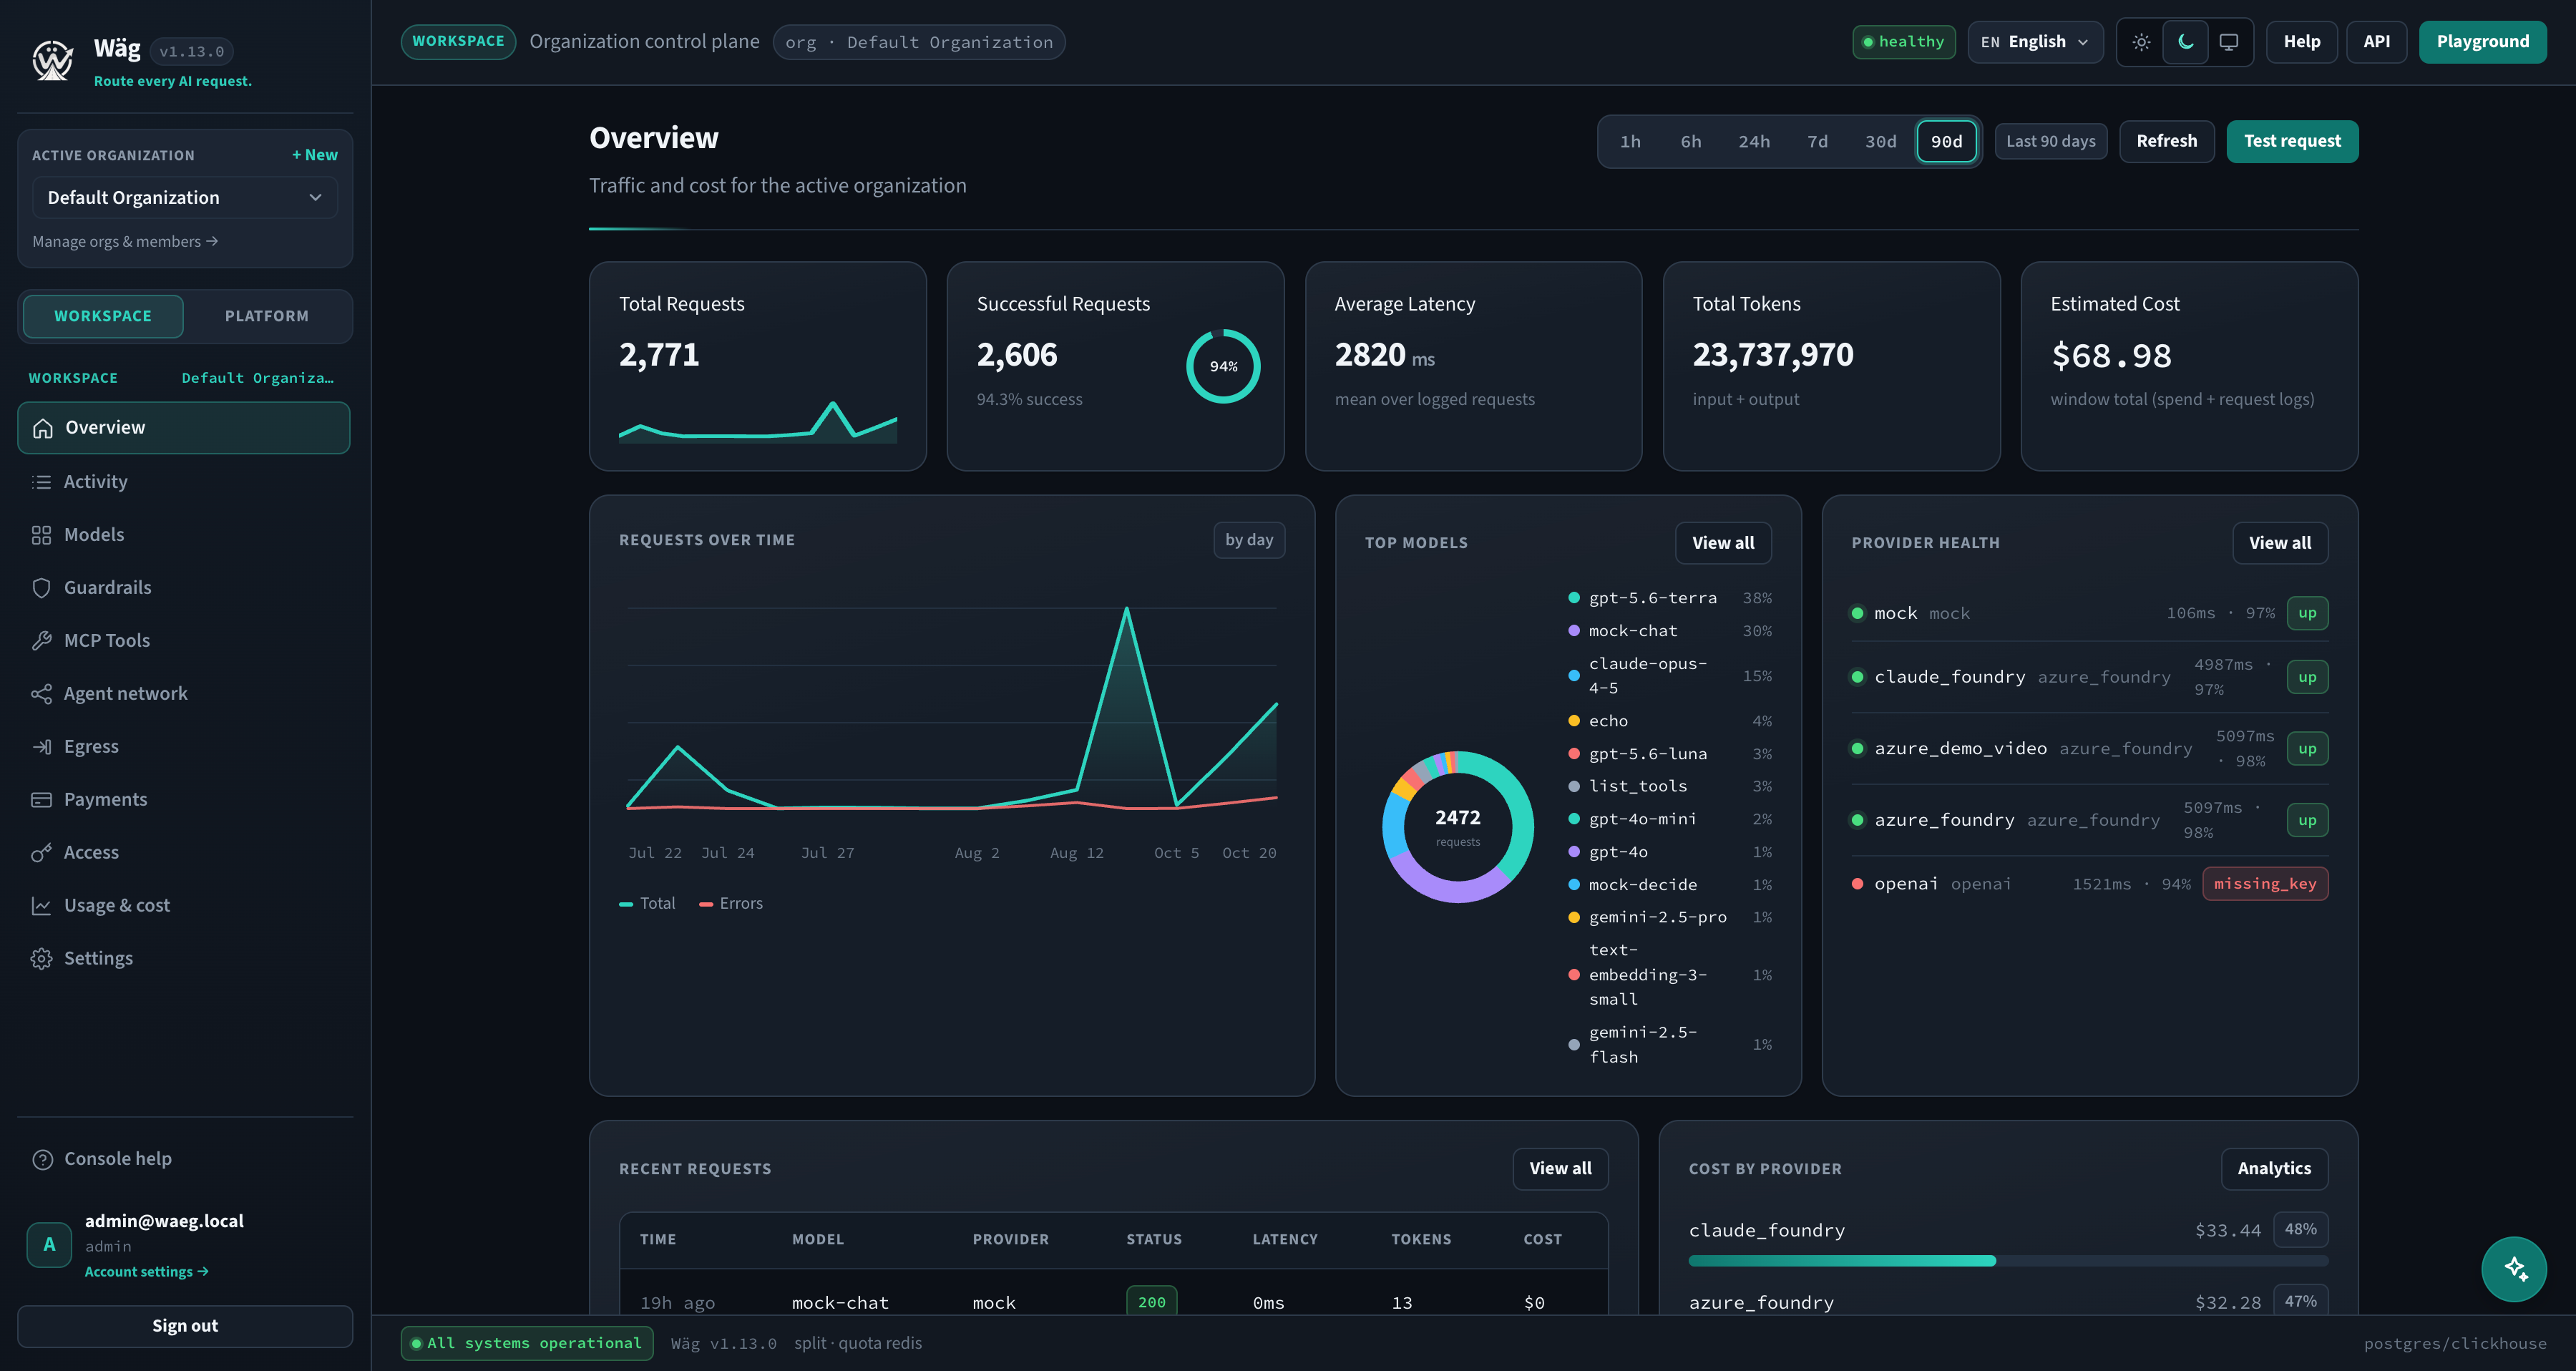
Die gesamte Control Plane an einem Ort
Traffic, Ausgaben, Routing, Caching, Policy, Keys und Mandanten — ausgeliefert von der Rust-Binary selbst. Im Gateway läuft keine Node-Laufzeit.
Läuft dort, wo Sie es hinstellen
| Form | Wofür | Benötigt |
|---|---|---|
| Single Binary | Evaluierung, eine Maschine, Embedded-Modus. | Nichts. Zustand im Speicher, keine externen Dienste. |
| Docker Compose | Eine vollständige Control Plane auf einem Host, für ein Team. | Docker. Postgres und Redis laufen im Stack mit. |
| Kubernetes (Operator) | Produktion, mandantenfähig, HA — vom Wäg-Operator aus einer einzigen Custom Resource betrieben und geprüft. | Postgres, Redis ab mehr als einer Replica, einen Object Store und OpenFGA — das der Operator auf Ihrem Postgres betreiben kann. |
| Kubernetes (Helm-Chart) | Cluster, in deren bestehende Pipeline ein Chart passt, einschließlich OpenShift. | Postgres, OpenFGA, Redis ab mehr als einer Replica, einen Object Store. Das Chart betreibt nie die Datenbanken. |
| Regionale Data Planes | Eine Control Plane, mit einem Gateway pro Region, das die Traffic-Daten dieser Region in der Region hält. | Ein Control-Plane-Gateway plus ein Data-Plane-Gateway pro Region. Open Source. |
| Air-Gapped | Kein Internet-Egress überhaupt. | Offline-Preisbuch, lokale Policy-Engines, semantischer Cache im Prozess. |
| Wäg Edge (Geräte) | Lokale Modelle auf den Rechnern der Mitglieder und in mobilen Apps: Ollama, LM Studio, llama.cpp, Apple Foundation Models, Gemini Nano. | Die Desktop-App oder CLI (macOS, Windows, Linux) oder das Swift- bzw. Android-SDK. Durchsetzung und Flotte sind Enterprise. |
Ein eigener Operator, nicht nur ein Helm-Chart
Wäg liefert neben dem Helm-Chart einen eigenen Kubernetes-Operator. Eine WaegInstance-Ressource verantwortet die Deployments, das Networking, die Skalierung und das Monitoring des Gateways und prüft seine Topologie so, wie das Gateway es tun wird; Anbieter, Modelle, Organisationen, Budgets, Guardrails und Keys lassen sich ebenfalls als Custom Resources deklarieren.
Deklarative Instanz
Eine WaegInstance bringt das Gateway, seine API- und Worker-Ebenen, Ingress und Monitoring hoch und kann OpenFGA auf Ihrem Postgres betreiben. Eine Fehlkonfiguration wird zur Condition mit Begründung, nicht zu einem Pod, der eine Stunde später scheitert.
Lebenszyklus, nicht nur Installation
Ändern Sie das Image oder die Spec, und der Operator rollt die Pods neu aus; ein rotiertes Secret ebenfalls, und ein rotierter Anbieter-Key wird an das Gateway übertragen. Das Herunterfahren ist so bemessen, dass laufende Anfragen bei jedem Rollout zu Ende kommen.
Skaliert mit der Last
API-Pods skalieren nach CPU oder, mit KEDA, nach laufenden Anfragen, die direkt vom Gateway gelesen werden; Worker skalieren nach Warteschlangentiefe. Budgets und Ratenlimits werden über Redis geteilt, das der Operator ab mehr als einer Replica verlangt.
Passt zur Arbeitsweise von Plattformteams
Sechzehn Custom Resources — die Instanz, Anbieter, Modelle, Organisationen, Teams, Budgets, Modellzugriff, Guardrails, Nutzer, Anwendungen, Keys, MCP-Server, Residenz und Enterprise-Einstellungen — geprüft, versioniert und zurückgerollt wie alles andere.
Läuft auf dem Cluster, den Sie bereits haben
Der Operator braucht Kubernetes 1.28 oder neuer oder OpenShift 4 und wird über sein Helm-Chart, ein OLM-Bundle oder ein einfaches Manifest installiert. Das zählt für das Souveränitätsargument ebenso wie für den Betrieb: „Ihre Infrastruktur“ stimmt nur dann, wenn es auch in dem Cluster funktioniert, den Ihre Organisation tatsächlich betreibt.
Souveränität, für die Sie uns nicht vertrauen müssen
Wäg hat keine eigene Control Plane. Es gibt keine Anbieter-Mandantschaft, die Ihren Traffic hält, keinen Telemetriekanal, keine Lizenzprüfung, die nach Hause telefoniert, und keine verwaltete Ebene — es gibt also keinen Datenpfad, den irgendjemand erzwingen könnte, in keiner Jurisdiktion, auch nicht in unserer.
Nicht als Konfigurationsoption — als Eigenschaft der Software. Prüfen Sie es auf Ihrer eigenen Netzwerkebene.
- Keine Prompts
- Keine Completions
- Keine Anbieter-Schlüssel
- Keine Logs
- Keine Telemetrie
- Keine Online-Lizenzprüfung
- Keine Nutzungsanalyse
Für den Betrieb des Gateways ist keine ausgehende Verbindung nötig: Preisbuch offline, Policy-Engines lokal, semantischer Cache im Prozess. Vollständig ohne Internet-Egress betreibbar.
Der Produktionspfad läuft unter Apache-2.0
Routing, HA, Failover, Caching, hierarchische Budgets, die Policy-Kette, das MCP- und das A2A-Gateway, Agent-Governance, Jobs, Realtime, Mandantenfähigkeit, der Nachweis-Ledger, Residenz, die Konsole und Observability sind Open Source und bleiben es. Enterprise ergänzt Identität, Audit- und Nachweis-Pakete, Agenten-Zahlungen, Durchsetzung auf Geräten und Support.
Ein Endpunkt. Jedes Modell. Volle Kontrolle.
Betreiben Sie es in Ihrer eigenen Infrastruktur
Alles, was Sie brauchen, um eine Control Plane produktiv zu betreiben, steht unter Apache-2.0 und bleibt es auch — Routing, HA, Caching, Failover, Budgets, Policy, MCP, Jobs und Observability. Self-hosted, ohne Account, ohne Phone-Home.
$ docker run -p 4000:4000 <registry>/waeg-gateway:<version>Kein funktionierender Pull: Die Images sind noch nicht öffentlich. Designpartner erhalten die Registry-Details vertraulich.
In 5 Minuten deployenAls Design-Partner mitgestalten
Wäg ist noch nicht öffentlich verfügbar. Wir arbeiten mit einer kleinen Gruppe von Teams, die Multi-Provider-KI produktiv betreiben und Governance und Souveränität ernst nehmen, um die Control Plane an echten Workloads zu härten.
- Jede Enterprise-Funktion enthalten, ohne Lizenzkosten
- Migration gemeinsam mit uns — auch von LiteLLM
- Direkter Draht zu den Engineers und realer Einfluss darauf, was als Nächstes kommt