Token-Ausgaben sind eine Position, die Sie kontrollieren
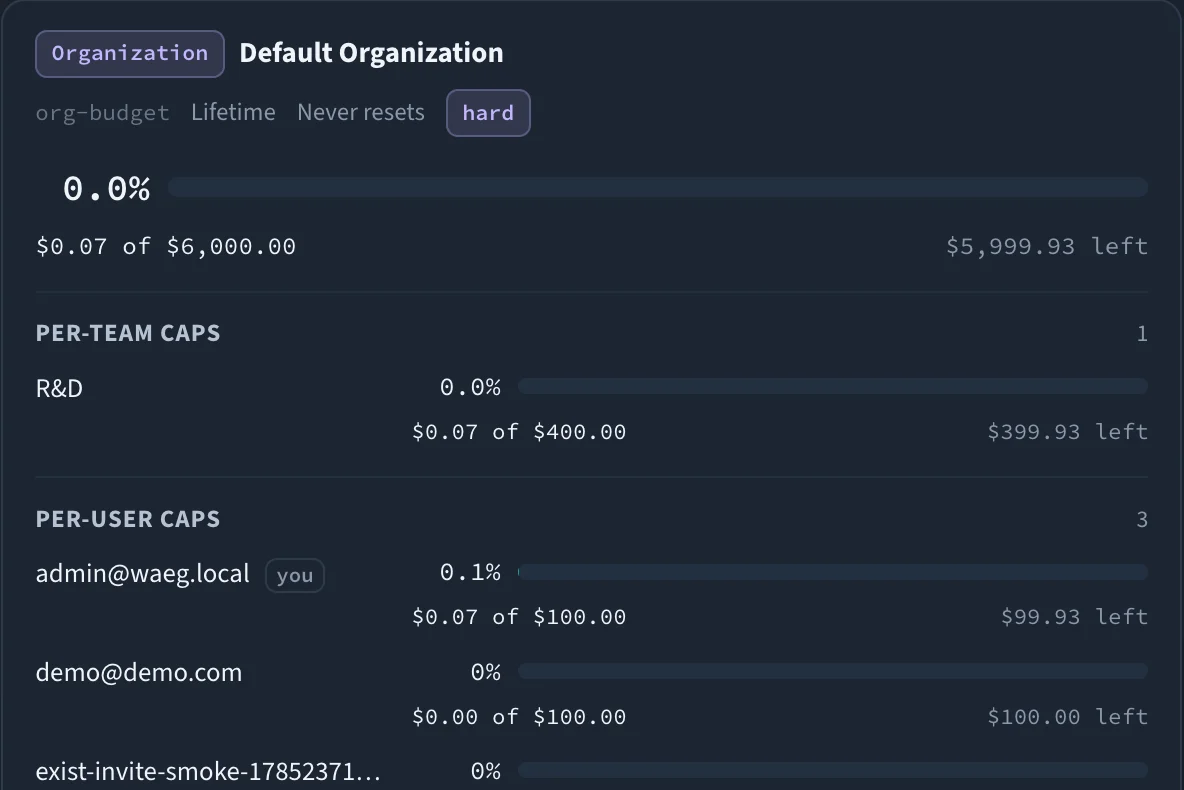
Gestaffelte Ausgaben- und Ratenlimits über Org, Team, Nutzer, Anwendung, Modell und Key — mit Fair-Share-Obergrenzen, Soft-Budget-Warnungen und FinOps-Dashboards. Jede Anfrage wird gegen jeden passenden Zähler geprüft, und die erste Verletzung wird abgelehnt.
"Gestaffelte Ausgaben- und Ratenlimits über Org → Team → Nutzer → App → Modell → Key — die erste Verletzung wird abgelehnt."
Gestaffelte Hierarchie
Ausgaben- und Ratenlimits über Org → Team → Nutzer → Anwendung → Modell → Key. Jede Anfrage wird gegen alle passenden Zähler geprüft, und die erste Verletzung lehnt sie ab.
Fair-Share-Obergrenzen
Untergruppen-Obergrenzen wie Dollar pro Team, pro Nutzer und pro Anwendung sichern faire Anteile, sodass ein Team nie den gesamten Org-Pool aufbrauchen kann.
Virtuelle Keys
Token- und Dollar-Budgets pro Key, pro Team und pro Nutzer, RPM-Limits und Modell-Allowlists — mit Eigentümertypen Nutzer oder Service für saubere Zuordnung.
Soft-Budgets & Warnungen
Warnen Sie bei einer Prozentschwelle über einen Webhook, bevor harte Limits Traffic ablehnen. Sehen Sie die Wand kommen, bevor Sie dagegenstoßen.
FinOps-Dashboards
Ausgaben nach Mandant, Modell, Anbieter und Key. Ein importierbares Preisverzeichnis (Offline-Paket oder Katalog-Sync) und historische Ausgaben-Neuberechnung.
Chargeback-Tags
Ordnen Sie Kosten dem Team, Produkt oder der Kostenstelle zu, die sie verursacht hat — Token-Ausgaben werden zu einer GuV-Position, die Sie tatsächlich steuern können.
Schritt für Schritt
- 01
Die Zähler definieren
Legen Sie Dollar- und Token-Budgets sowie RPM-Limits auf jeder Ebene der Hierarchie fest — Org, Team, Nutzer, Anwendung, Modell oder einzelner virtueller Key.
- 02
Bei jeder Anfrage prüfen
Jeder Aufruf wird gegen jeden für ihn geltenden Zähler geprüft. Der erste Zähler, der überschritten würde, weist die Anfrage ab. Ist Redis nicht erreichbar, lassen Ausgabenzähler Anfragen durch, sofern der Cluster-Modus nicht gesetzt ist.
- 03
Warnen, dann durchsetzen
Soft-Budget-Schwellen lösen Webhook-Warnungen aus, während die Nutzung steigt; harte Limits lehnen Traffic ab, sobald die Obergrenze erreicht ist.
- 04
Berichten & rückverrechnen
Ausgaben werden in Dashboards nach Mandant, Modell, Anbieter und Key aggregiert, für Chargeback getaggt und gegen ein Preisverzeichnis abstimmbar.
budgets:
  - { id: org-pool, scope: org, budget_usd: 50000, budget_period: monthly,
      per_team_usd: 8000, per_application_usd: 5000 }
  - { id: payments, scope: team, team_id: payments, per_user_usd: 500 }
alerts:
soft_budget_pct: 0.8 # warn before the hard limitBudgets & Governance ist eine von sechs Kontrollflächen, die im selben Anfrageweg durchgesetzt werden und für jede Anwendung hinter dem Endpunkt gelten — auch für die, die nie instrumentiert wurden.
Sehen, wie sie zusammenwirkenEin Endpunkt. Jedes Modell. Volle Kontrolle.
Betreiben Sie es in Ihrer eigenen Infrastruktur
Alles, was Sie brauchen, um eine Control Plane produktiv zu betreiben, steht unter Apache-2.0 und bleibt es auch — Routing, HA, Caching, Failover, Budgets, Policy, MCP, Jobs und Observability. Self-hosted, ohne Account, ohne Phone-Home.
$ docker run -p 4000:4000 <registry>/waeg-gateway:<version>Kein funktionierender Pull: Die Images sind noch nicht öffentlich. Designpartner erhalten die Registry-Details vertraulich.
In 5 Minuten deployenAls Design-Partner mitgestalten
Wäg ist noch nicht öffentlich verfügbar. Wir arbeiten mit einer kleinen Gruppe von Teams, die Multi-Provider-KI produktiv betreiben und Governance und Souveränität ernst nehmen, um die Control Plane an echten Workloads zu härten.
- Jede Enterprise-Funktion enthalten, ohne Lizenzkosten
- Migration gemeinsam mit uns — auch von LiteLLM
- Direkter Draht zu den Engineers und realer Einfluss darauf, was als Nächstes kommt