Steuern Sie die Agenten-Tool-Schleife
Über MCP erreicht ein Agent den Rest Ihrer Landschaft — also wird dort Agenten-Governance durchgesetzt: Authentifizierung je Server, Werkzeug-Allowlists, festgenagelte Werkzeugdefinitionen und jeder Sprung budgetiert, geprüft und protokolliert. Aus einer Nutzeranfrage werden viele Werkzeugaufrufe; über jeden wird entschieden, nicht nur weitergeleitet.
"Eine Nutzerrunde → N Modell- und Tool-Aufrufe. Wäg authentifiziert, budgetiert und protokolliert jeden Hop."
Föderierte Auth pro Server
Jeder MCP-Server erhält das passende Credential: keines, ein statisches Token, das weitergeleitete JWT des Nutzers (optional mit statischem Fallback) oder OAuth-Client-Credentials. Aufrufer sehen es nie.
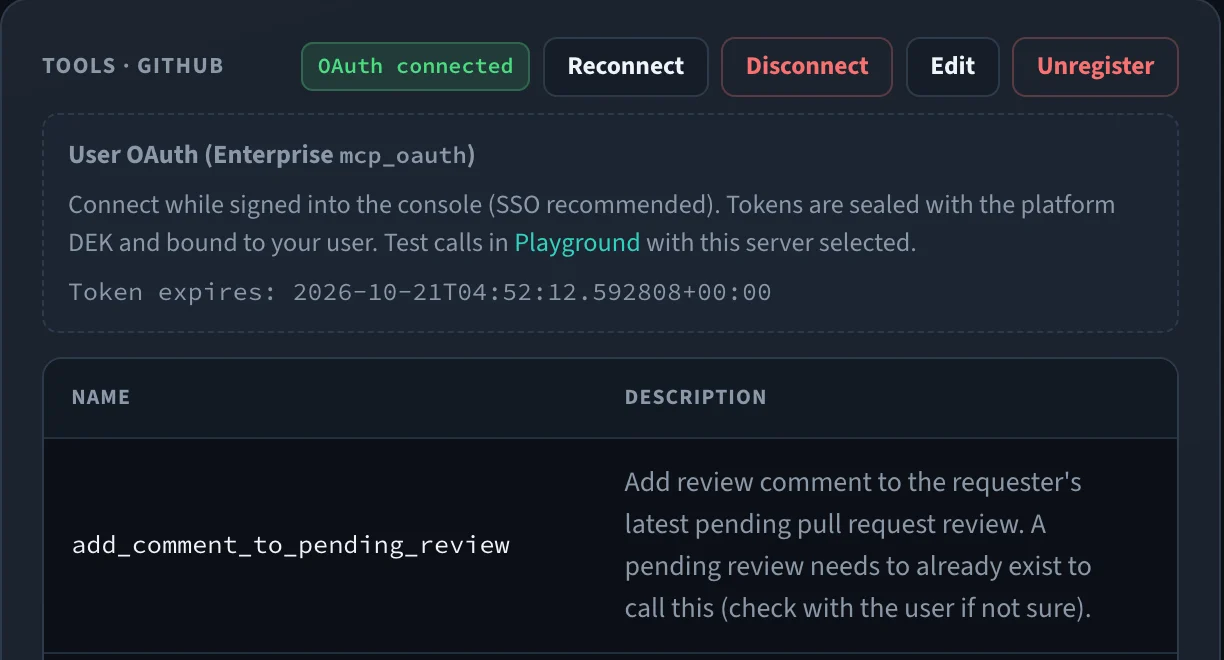
Nutzer-OAuth und Token Exchange (Enterprise)
Jeder Nutzer verbindet sein eigenes Konto (Authorization Code + PKCE), oder das JWT des Aufrufers wird gegen ein für den Server ausgestelltes Token getauscht. Wäg versiegelt und erneuert die Tokens.
Freigaben und Toolsets
Zugriffsfreigaben entscheiden, welche Server und Tools jedes Team, jeder Nutzer oder Agent verwenden darf. Toolsets geben benannte Tools über Server hinweg frei; die Liste erlaubter Tools eines Servers schränkt weiter ein.
Jeder Hop gesteuert
Eine Nutzerrunde wird zu N Modell- und Tool-Aufrufen. Wäg authentifiziert, budgetiert und protokolliert jeden Hop — die Agentenschleife wird endlich beobachtbar und steuerbar.
Playground-Tool-Loop
Hängen Sie einen MCP-Server an einen Chat-Schritt im Playground und lesen Sie den Tool-Trace, mit angewandten Guardrails, Budgets und Werkzeug-Policies, bevor Produktionsagenten ihn nutzen.
Eine Policy-Oberfläche
MCP-Traffic läuft durch dieselben Budgets, Guardrails und Audits wie Ihre Modellaufrufe — kein separater, ungesteuerter Seitenkanal.
Wäg als MCP-Endpunkt
MCP-Clients wie Claude Code verbinden sich mit ihrem üblichen Wäg-Key mit /v1/mcp und sehen jedes Tool, das sie nutzen dürfen — und keines, das sie nicht dürfen.
Registry-Allowlist
Fügen Sie Server aus der offiziellen MCP Registry oder einer privaten hinzu, beschränkt auf Namen auf der Allowlist. Eine neue Version löst einen Alarm aus, und geänderte Tools warten auf Prüfung.
Notstopp
Ein Schalter blendet die Tools eines fehlerhaften Servers auf jeder Replica aus und lehnt seine Aufrufe ab, während Registrierung, Pins und Freigaben bestehen bleiben.
Schritt für Schritt
- 01
Den Server registrieren
Fügen Sie einen entfernten MCP-Server hinzu und wählen Sie seinen Auth-Modus — keiner, statisch, weiterleiten, weiterleiten-oder-statisch, OAuth-Client oder (Enterprise) OAuth-Nutzer und Token Exchange.
- 02
Die Tools abgrenzen
Geben Sie Server oder Toolsets für Teams und Agenten frei und schränken Sie die erlaubten Tools jedes Servers auf die ein, die Sie genehmigt haben.
- 03
Die Schleife routen
Agenten rufen Tools über Wäg auf. Jeder Hop wird mit dem passenden Credential authentifiziert, budgetiert und wie jede andere Anfrage mit Guardrails versehen.
- 04
Jeden Aufruf auditieren
Jeder Tool-Aufruf landet in den Logs mit seinen Kosten und seinem Ergebnis, sodass die gesamte Agentenschleife im Nachhinein rekonstruierbar ist.
mcp_servers:
  - name: github
    url: https://mcp.internal/github
    auth_mode: forward          # pass the user's JWT
    allowed_tools: [list_prs, read_file]
  - name: payments
    url: https://mcp.internal/payments
    auth_mode: oauth_client     # client credentials
tool_pinning: quarantine # changed tools wait for reviewMCP-Gateway ist eine von sechs Kontrollflächen, die im selben Anfrageweg durchgesetzt werden und für jede Anwendung hinter dem Endpunkt gelten — auch für die, die nie instrumentiert wurden.
Sehen, wie sie zusammenwirkenEin Endpunkt. Jedes Modell. Volle Kontrolle.
Betreiben Sie es in Ihrer eigenen Infrastruktur
Alles, was Sie brauchen, um eine Control Plane produktiv zu betreiben, steht unter Apache-2.0 und bleibt es auch — Routing, HA, Caching, Failover, Budgets, Policy, MCP, Jobs und Observability. Self-hosted, ohne Account, ohne Phone-Home.
$ docker run -p 4000:4000 <registry>/waeg-gateway:<version>Kein funktionierender Pull: Die Images sind noch nicht öffentlich. Designpartner erhalten die Registry-Details vertraulich.
In 5 Minuten deployenAls Design-Partner mitgestalten
Wäg ist noch nicht öffentlich verfügbar. Wir arbeiten mit einer kleinen Gruppe von Teams, die Multi-Provider-KI produktiv betreiben und Governance und Souveränität ernst nehmen, um die Control Plane an echten Workloads zu härten.
- Jede Enterprise-Funktion enthalten, ohne Lizenzkosten
- Migration gemeinsam mit uns — auch von LiteLLM
- Direkter Draht zu den Engineers und realer Einfluss darauf, was als Nächstes kommt