Sicherheitsprüfung, die Sie besitzen und kontrollieren
Eine streaming-bewusste Guardrail-Kette, die vor, während und nach jedem Aufruf läuft, und auch bei MCP-Werkzeugaufrufen. Rund zwanzig Scanner-Typen werden mitgeliefert — Moderation, PII, Prompt Injection, DLP, lokale Secret-Schwärzung, Ihr eigener Webhook —, und jeder kann blockieren oder maskieren.
"Guardrails als Plugins, nicht als Übernahme einer Sicherheits-Suite."
Prüfung vor dem Aufruf
Prüfen Sie den Prompt, bevor er je einen Anbieter erreicht — blockieren Sie Prompt-Injection, Policy-Verstöße oder PII am Eingang.
Mitten im Stream, fensterbasiert
Guardrails laufen während des Streamings auf einem gleitenden Fenster. Ein Block bricht den Client-Stream im Flug ab; eine Maske schreibt um oder schwärzt, während Tokens fließen.
Prüfung nach dem Aufruf
Prüfen Sie die fertige Antwort, bevor sie zurückgegeben oder protokolliert wird, und fangen Sie alles ab, was die früheren Durchläufe isoliert nicht sehen konnten.
Guardrails als Plugins
Eine benannte Kette von Scannern, die Sie auswählen und an eine Org, ein Team, einen Nutzer, eine Anwendung oder einen Key binden — keine PII-Heuristiken, die fest in den Gateway-Prozess verdrahtet sind.
Mitgelieferte Scanner
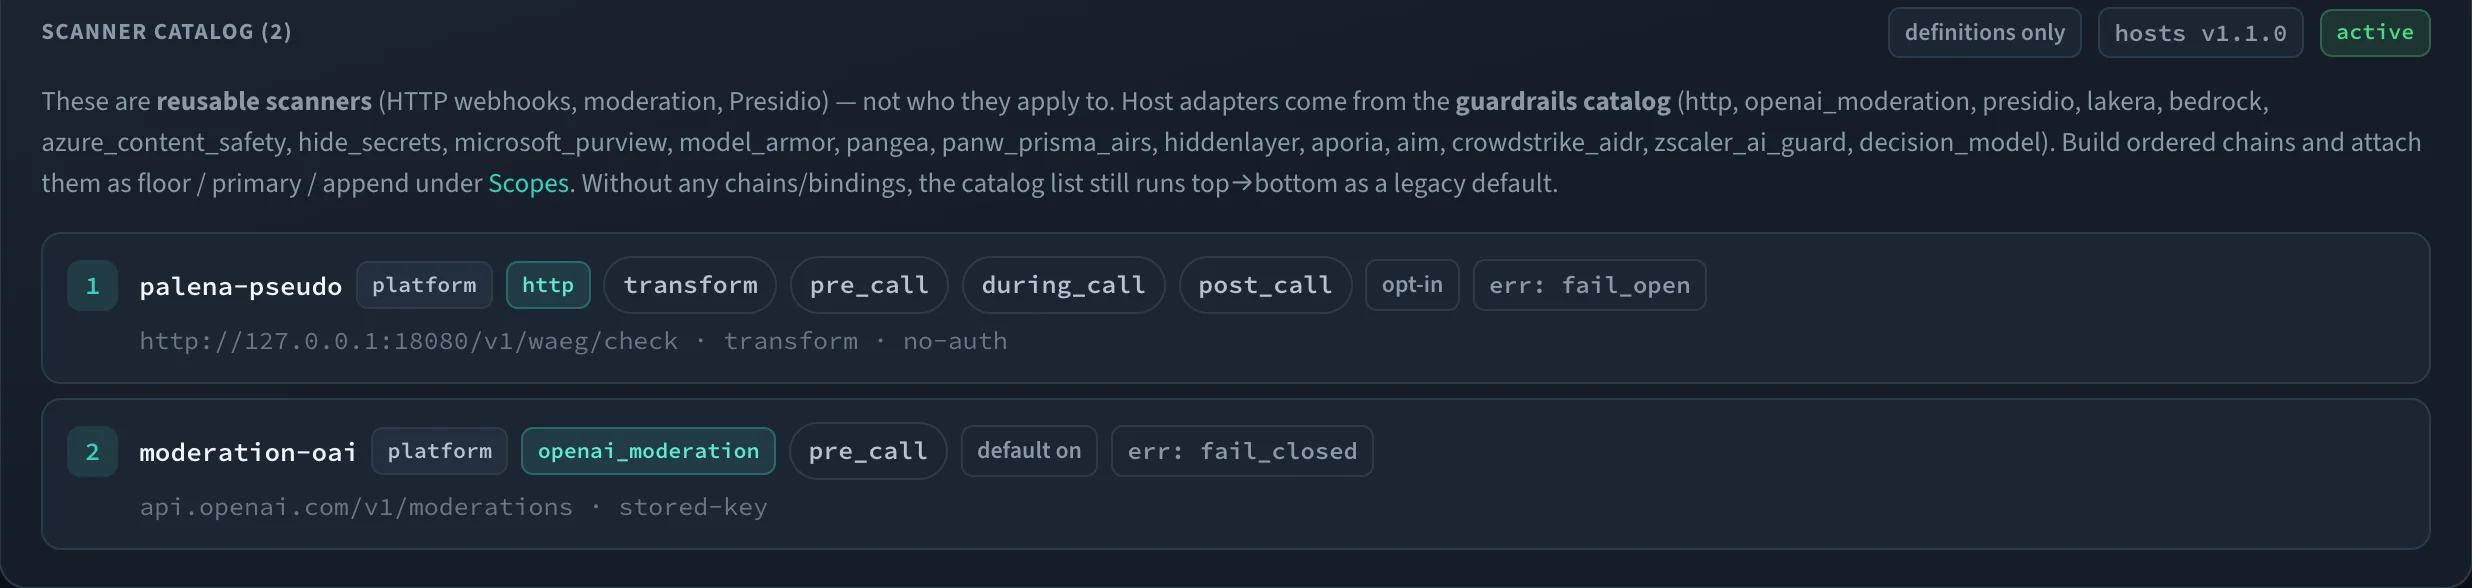
Unter anderem OpenAI-Moderation, Presidio, Lakera, Bedrock, Azure Content Safety, Purview, Model Armor, lokale Secret-Schwärzung, Prüfungen per Entscheidungsmodell und ein generischer Webhook.
Blockieren · maskieren · schwärzen
Scanner blockieren oder maskieren, und eine Maskierung kann den Rest eines Streams schwärzen. Jeder Eintrag legt außerdem fest, ob ein Scanner-Fehler offen oder geschlossen ausfällt.
MCP-Werkzeugaufrufe
Die zuschaltbaren Modi pre_mcp_call und post_mcp_call prüfen Werkzeugargumente und -ergebnisse. Eine Blockierung wird zu einem Werkzeugfehler, den das Modell lesen kann, nicht zu einem Protokollfehler.
Umkehrbare Pseudonyme
Eine Transformation ersetzt Namen vor dem Aufruf und stellt sie im laufenden Stream wieder her, wobei unvollständige Enden zurückgehalten werden, bis sie sicher gesendet werden können.
Begrenzt und einsehbar
Floor-, Primary- und Append-Bindungen werden je Anfrage kombiniert, und ein Inspektor zeigt die wirksame Kette für jeden Key, bevor Produktions-Traffic ihn erreicht.
Schritt für Schritt
- 01
Die Kette konfigurieren
Wählen Sie Scanner aus dem Katalog — Moderation, PII, Prompt Injection, Secret-Schwärzung oder Ihren eigenen Webhook —, ordnen Sie sie zu einer Kette und binden Sie sie an einen Geltungsbereich.
- 02
Vor dem Aufruf prüfen
Der Prompt durchläuft die Vor-Aufruf-Stufe. Ein blockierender Fund stoppt die Anfrage vor jeder Ausgabe beim Anbieter.
- 03
Den Stream überwachen
Während des Streamings wird ein gleitendes Fenster kontinuierlich geprüft. Ein Block bricht den Stream ab; eine Maske schreibt anstößige Abschnitte an Ort und Stelle um.
- 04
Die Ausgabe prüfen
Die fertige Antwort durchläuft die Nach-Aufruf-Stufe, bevor sie den Client oder die Logs erreicht — nichts Sensibles rutscht am Ausgang durch.
guardrails:
  items:
    - name: pii
      type: presidio          # PII detection
      mode: [pre_call, post_call]
    - name: moderation
      type: openai_moderation
      mode: [pre_call]
      on_error: fail_closed
    - name: own-scanner
      type: http              # your own scanner
      url: https://guard.internal/scan
  chains:
- { name: baseline, item_names: [pii, moderation, own-scanner] }Guardrails ist eine von sechs Kontrollflächen, die im selben Anfrageweg durchgesetzt werden und für jede Anwendung hinter dem Endpunkt gelten — auch für die, die nie instrumentiert wurden.
Sehen, wie sie zusammenwirkenEin Endpunkt. Jedes Modell. Volle Kontrolle.
Betreiben Sie es in Ihrer eigenen Infrastruktur
Alles, was Sie brauchen, um eine Control Plane produktiv zu betreiben, steht unter Apache-2.0 und bleibt es auch — Routing, HA, Caching, Failover, Budgets, Policy, MCP, Jobs und Observability. Self-hosted, ohne Account, ohne Phone-Home.
$ docker run -p 4000:4000 <registry>/waeg-gateway:<version>Kein funktionierender Pull: Die Images sind noch nicht öffentlich. Designpartner erhalten die Registry-Details vertraulich.
In 5 Minuten deployenAls Design-Partner mitgestalten
Wäg ist noch nicht öffentlich verfügbar. Wir arbeiten mit einer kleinen Gruppe von Teams, die Multi-Provider-KI produktiv betreiben und Governance und Souveränität ernst nehmen, um die Control Plane an echten Workloads zu härten.
- Jede Enterprise-Funktion enthalten, ohne Lizenzkosten
- Migration gemeinsam mit uns — auch von LiteLLM
- Direkter Draht zu den Engineers und realer Einfluss darauf, was als Nächstes kommt