Styr agentens tool-loop
MCP er dér, hvor en agent når resten af jeres landskab, så det er dér, agentstyringen håndhæves: godkendelse per server, tilladelseslister for værktøjer, fastlåste værktøjsdefinitioner og hvert hop med budget, kontrol og log. Én brugertur bliver til mange værktøjskald, og der træffes en afgørelse om hvert enkelt i stedet for bare at sende det videre.
"Én brugertur → N model- og tool calls. Wäg autentificerer, budgetterer og logger hvert hop."
Fødereret auth pr. server
Hver MCP-server får den rigtige credential: ingen, et statisk token, brugerens videresendte JWT (eventuelt med et statisk fallback) eller OAuth client credentials. Kalderne ser den aldrig.
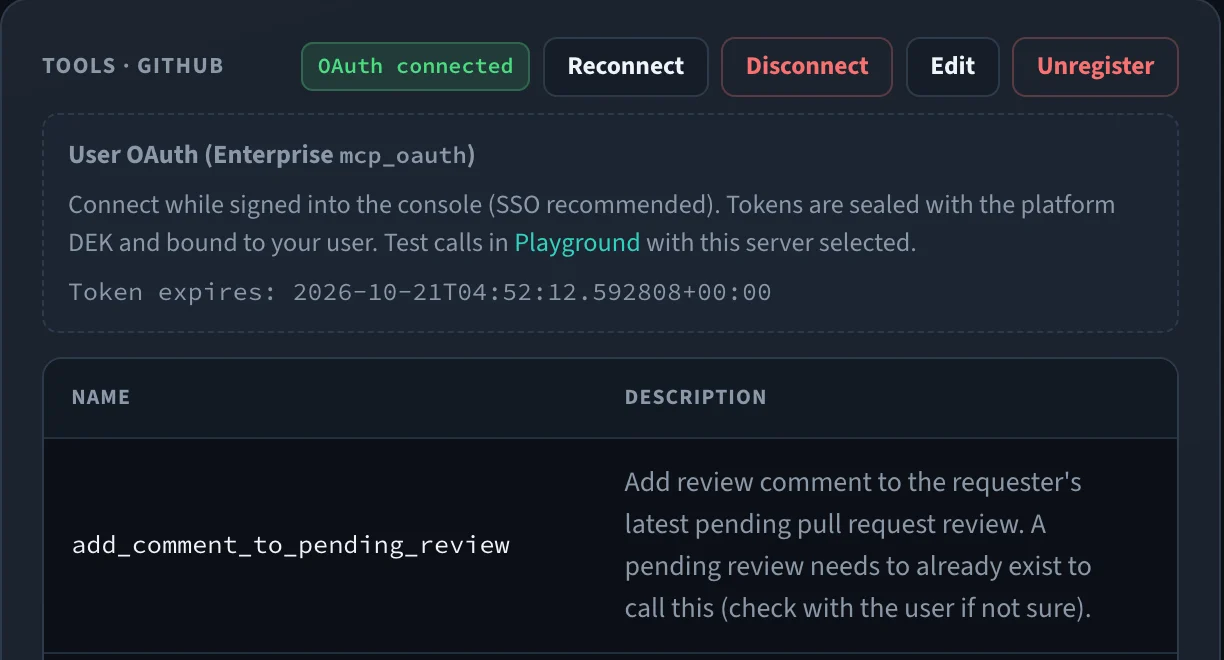
Bruger-OAuth og token exchange (Enterprise)
Hver bruger forbinder sin egen konto (authorization code + PKCE), eller kalderens JWT veksles til et token udstedt til serveren. Wäg forsegler og fornyer tokens.
Tildelinger og toolsets
Adgangstildelinger afgør, hvilke servere og tools hvert team, hver bruger eller agent må bruge. Toolsets tildeler navngivne tools på tværs af servere; en servers liste over tilladte tools indsnævrer det yderligere.
Hvert hop styret
Én brugertur bliver til N model- og tool calls. Wäg autentificerer, budgetterer og logger hvert hop — agent-loopet er endelig observerbart og styrbart.
Tool-loop i playground
Knyt en MCP-server til en chattur i Playground, og læs tool-tracet med guardrails, budgetter og værktøjspolitikker anvendt, før produktionsagenter bruger den.
Én politikflade
MCP-trafik løber gennem de samme budgetter, guardrails og audit som dine modelkald — ikke en separat, ustyret sidekanal.
Wäg som MCP-endpoint
MCP-klienter som Claude Code forbinder til /v1/mcp med deres sædvanlige Wäg-nøgle og ser alle de tools, de må bruge — og intet, de ikke må.
Allowlist for registre
Tilføj servere fra det officielle MCP Registry eller et privat register, begrænset til navne på allowlisten. En ny version udløser en advarsel, og ændrede tools venter på gennemgang.
Nødstop
Én kontakt skjuler en fejlende servers tools på hver replika og afviser dens kald, mens dens registrering, fastlåsninger og tildelinger forbliver på plads.
Trin for trin
- 01
Registrér serveren
Tilføj en remote MCP-server, og vælg dens auth-tilstand — ingen, statisk, forward, forward-or-static, OAuth-klient eller (Enterprise) OAuth-bruger og token exchange.
- 02
Afgræns tools
Tildel servere eller toolsets til teams og agenter, og indsnævr hver servers tilladte tools til dem, du har godkendt.
- 03
Route loopet
Agenter kalder tools gennem Wäg. Hvert hop autentificeres med den rigtige credential, budgetteres og guardrailes som enhver anden request.
- 04
Auditér hvert kald
Hvert tool-kald lander i loggene med sin omkostning og sit udfald, så hele agent-loopet kan rekonstrueres bagefter.
mcp_servers:
  - name: github
    url: https://mcp.internal/github
    auth_mode: forward          # pass the user's JWT
    allowed_tools: [list_prs, read_file]
  - name: payments
    url: https://mcp.internal/payments
    auth_mode: oauth_client     # client credentials
tool_pinning: quarantine # changed tools wait for reviewMCP-gateway er én af seks kontrolflader, der håndhæves i den samme forespørgselsvej og gælder for alle applikationer bag endpointet — også dem, der aldrig blev instrumenteret.
Se hvordan de spiller sammenÉt endpoint. Alle modeller. Fuld kontrol.
Kør det i jeres egen infrastruktur
Alt, hvad I skal bruge for at drive en control plane i produktion, er Apache-2.0 og bliver ved med at være det — routing, HA, caching, failover, budgetter, policy, MCP, jobs og observability. Self-hosted, ingen konto, ingen phone-home.
$ docker run -p 4000:4000 <registry>/waeg-gateway:<version>Endnu ikke et pull, der virker: images er ikke offentlige endnu. Designpartnere får registry-oplysningerne direkte.
Deploy på 5 minutterVær med til at forme det som designpartner
Wäg er endnu ikke offentligt tilgængelig. Vi arbejder sammen med en lille gruppe teams, der kører multi-provider AI i produktion og tager governance og suverænitet alvorligt, for at hærde vores control plane på reelle workloads.
- Alle Enterprise-funktioner inkluderet, uden licensomkostning
- Praktisk migrering — vi gør det sammen med jer, også fra LiteLLM
- Direkte adgang til de engineers, der bygger det, og reel indflydelse på, hvad der kommer næst