Sikkerhedsscanning du selv ejer og styrer
En stream-bevidst guardrail-kæde, der kører før, under og efter hvert kald og på MCP-værktøjskald. Der følger omkring tyve scannertyper med — moderation, PII, prompt injection, DLP, lokal redigering af hemmeligheder, din egen webhook — og hver kan blokere eller maskere.
"Guardrails som plugins, ikke et opkøb af en sikkerhedssuite."
Scanning pre-call
Inspicér prompten, før den overhovedet når en provider — bloker prompt injection, politikbrud eller PII på vej ind.
Mid-stream, med vindue
Guardrails kører under streaming på et rullende vindue. En blokering afbryder klientens stream undervejs; en maskering omskriver eller redigerer ud, mens tokens flyder.
Scanning post-call
Scan det færdige svar, før det returneres eller logges, og fang det, de tidligere gennemløb ikke kunne se isoleret.
Guardrails som plugins
En navngiven kæde af scannere, du selv vælger og binder til en org, et team, en bruger, en applikation eller en nøgle — ikke PII-heuristikker hardkodet ind i gateway-processen.
Medfølgende scannere
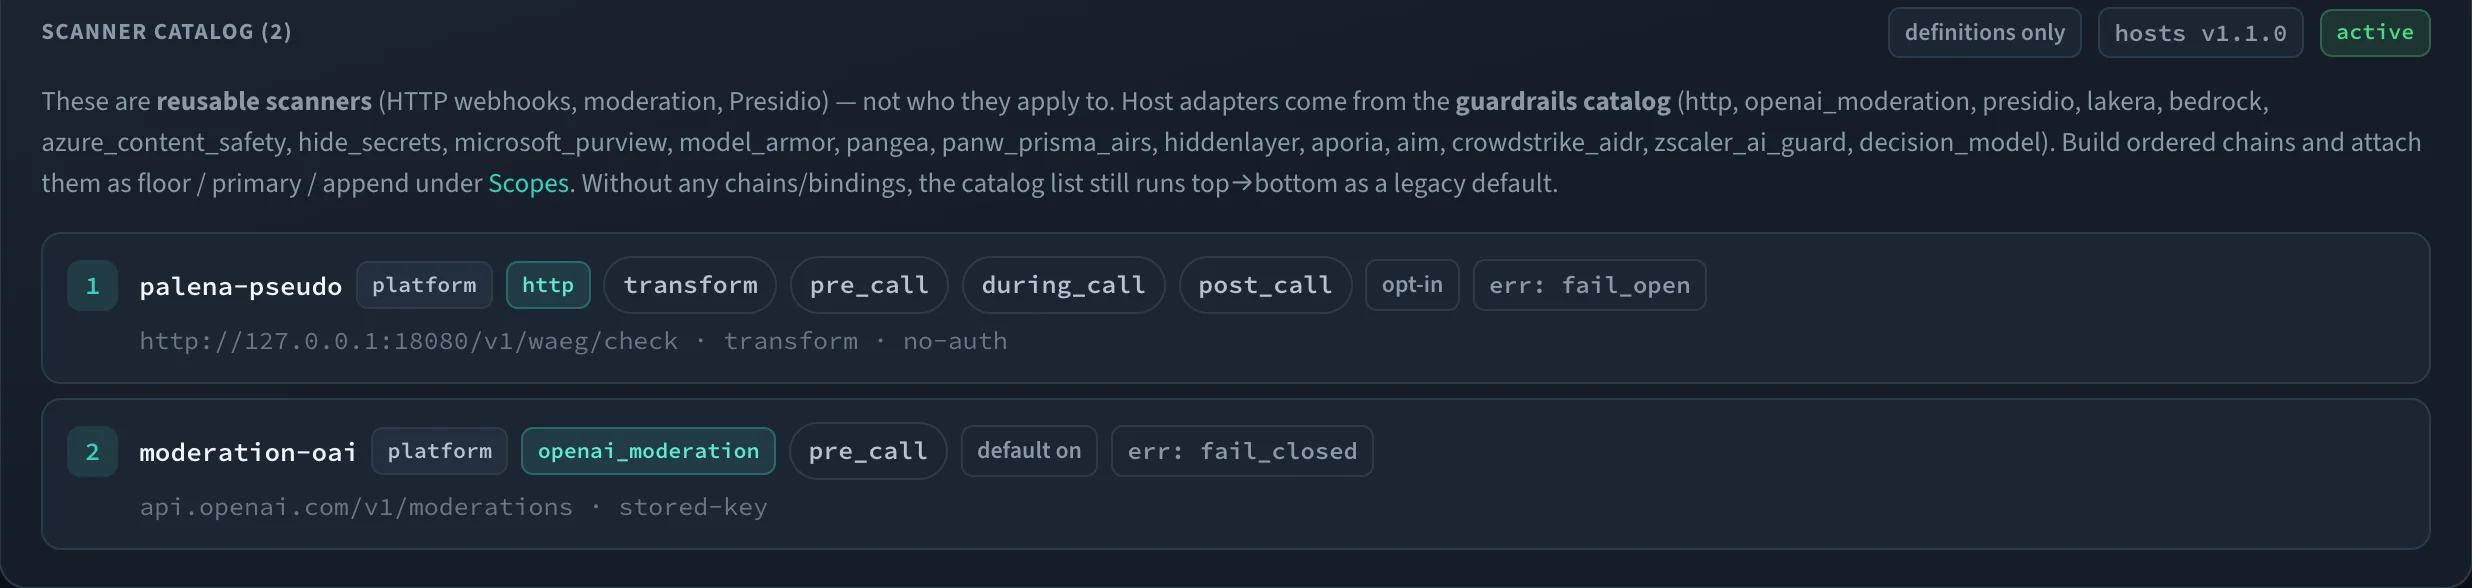
Blandt andet OpenAI moderation, Presidio, Lakera, Bedrock, Azure Content Safety, Purview, Model Armor, lokal redigering af hemmeligheder, tjek med beslutningsmodel og en generisk webhook.
Bloker · maskér · redigér ud
Scannere blokerer eller maskerer, og en maskering kan redigere resten af en stream. Hvert element angiver også, om en scannerfejl fejler åbent eller lukket.
MCP-værktøjskald
Tilvalgte pre_mcp_call- og post_mcp_call-tilstande screener værktøjsargumenter og -resultater. En blokering bliver til en værktøjsfejl, modellen kan læse, ikke en protokolfejl.
Reversible pseudonymer
En transformation erstatter navne før kaldet og gendanner dem i streamen, mens den flyder, og holder ufuldstændige haler tilbage, indtil de er sikre at sende.
Afgrænset og gennemsigtig
Floor-, primary- og append-bindinger kombineres pr. request, og en inspektør viser den gældende kæde for enhver nøgle, før produktionstrafik når den.
Trin for trin
- 01
Konfigurér kæden
Vælg scannere fra kataloget — moderation, PII, prompt injection, redigering af hemmeligheder eller din egen webhook — ordn dem i en kæde, og bind den til et scope.
- 02
Scan før kaldet
Prompten køres gennem pre-call-stadiet. Et blokerende fund standser requesten, før der bruges penge hos provideren.
- 03
Hold øje med streamen
Under streaming scannes et rullende vindue løbende. En blokering afbryder streamen; en maskering omskriver de anstødelige passager på stedet.
- 04
Verificér outputtet
Det færdige svar passerer post-call-stadiet, før det når klienten eller loggene — intet følsomt slipper ud på vejen.
guardrails:
  items:
    - name: pii
      type: presidio          # PII detection
      mode: [pre_call, post_call]
    - name: moderation
      type: openai_moderation
      mode: [pre_call]
      on_error: fail_closed
    - name: own-scanner
      type: http              # your own scanner
      url: https://guard.internal/scan
  chains:
- { name: baseline, item_names: [pii, moderation, own-scanner] }Guardrails er én af seks kontrolflader, der håndhæves i den samme forespørgselsvej og gælder for alle applikationer bag endpointet — også dem, der aldrig blev instrumenteret.
Se hvordan de spiller sammenÉt endpoint. Alle modeller. Fuld kontrol.
Kør det i jeres egen infrastruktur
Alt, hvad I skal bruge for at drive en control plane i produktion, er Apache-2.0 og bliver ved med at være det — routing, HA, caching, failover, budgetter, policy, MCP, jobs og observability. Self-hosted, ingen konto, ingen phone-home.
$ docker run -p 4000:4000 <registry>/waeg-gateway:<version>Endnu ikke et pull, der virker: images er ikke offentlige endnu. Designpartnere får registry-oplysningerne direkte.
Deploy på 5 minutterVær med til at forme det som designpartner
Wäg er endnu ikke offentligt tilgængelig. Vi arbejder sammen med en lille gruppe teams, der kører multi-provider AI i produktion og tager governance og suverænitet alvorligt, for at hærde vores control plane på reelle workloads.
- Alle Enterprise-funktioner inkluderet, uden licensomkostning
- Praktisk migrering — vi gør det sammen med jer, også fra LiteLLM
- Direkte adgang til de engineers, der bygger det, og reel indflydelse på, hvad der kommer næst