Säkerhetsskanning som du äger och styr
En strömmedveten guardrail-kedja som körs före, under och efter varje anrop, och på MCP-verktygsanrop. Ett tjugotal skannertyper ingår — moderering, PII, promptinjektion, DLP, lokal maskering av hemligheter, din egen webhook — och var och en kan blockera eller maskera.
"Guardrails som plugins, inte ett förvärv av en säkerhetssvit."
Skanning före anropet
Inspektera prompten innan den ens når en leverantör — blockera prompt injection, policybrott eller PII på vägen in.
Mitt i strömmen, fönsterbaserat
Guardrails körs under streaming på ett rullande fönster. En blockering avbryter klientströmmen i flykten; en maskering skriver om eller redigerar medan tokens flödar.
Skanning efter anropet
Skanna det färdiga svaret innan det returneras eller loggas, och fånga det de tidigare passen inte kunde se isolerat.
Guardrails som plugins
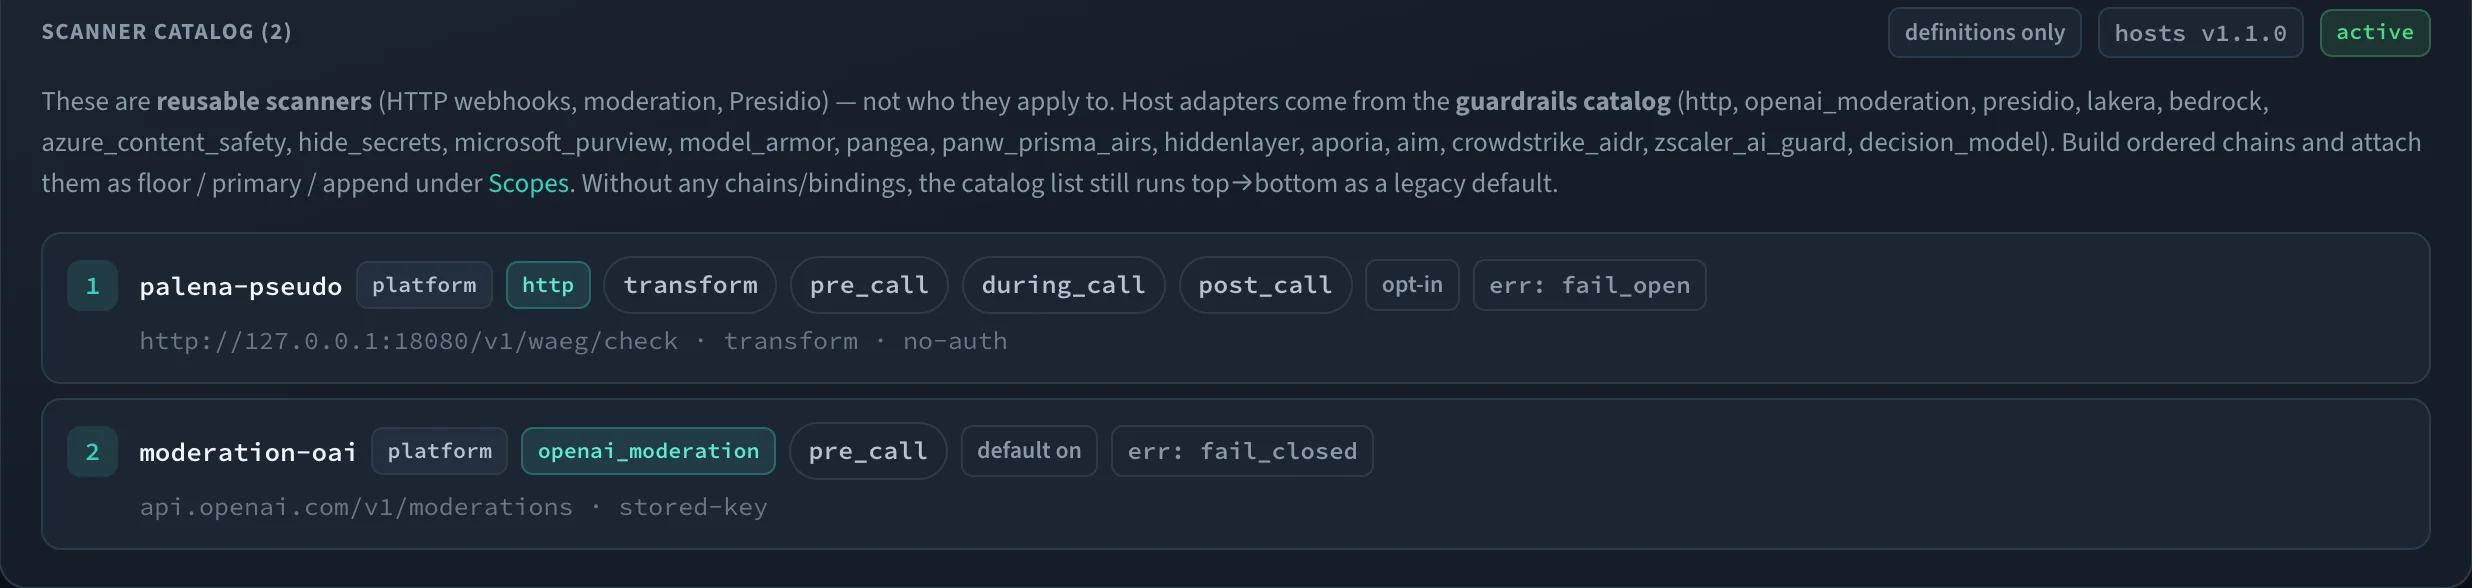
En namngiven kedja av skannrar som du väljer och binder till en org, ett team, en användare, applikation eller nyckel — inte PII-heuristik hårdkodad in i gateway-processen.
Skannrar som ingår
OpenAI moderation, Presidio, Lakera, Bedrock, Azure Content Safety, Purview, Model Armor, lokal maskering av hemligheter, kontroller med beslutsmodell och en generisk webhook, med flera.
Blockera · maskera · redigera
Skannrar blockerar eller maskerar, och en maskering kan dölja resten av en ström. Varje post anger också om ett skannerfel släpper igenom eller stoppar.
MCP-verktygsanrop
Valbara lägen pre_mcp_call och post_mcp_call granskar verktygens argument och resultat. En blockering blir ett verktygsfel som modellen kan läsa, inte ett protokollfel.
Reversibla pseudonymer
En transformation ersätter namn före anropet och återställer dem i strömmen medan den flödar, och håller tillbaka ofullständiga slutbitar tills de är säkra att skicka.
Avgränsad och granskningsbar
Bindningarna floor, primary och append kombineras per request, och en inspektör visar den gällande kedjan för vilken nyckel som helst innan produktionstrafik når den.
Steg för steg
- 01
Konfigurera kedjan
Välj skannrar ur katalogen — moderering, PII, promptinjektion, maskering av hemligheter eller din egen webhook — ordna dem i en kedja och bind den till ett omfång.
- 02
Skanna före anropet
Prompten körs genom steget före anropet. Ett blockerande fynd stoppar requesten innan någon kostnad uppstår hos leverantören.
- 03
Bevaka strömmen
Under streaming skannas ett rullande fönster kontinuerligt. En blockering avbryter strömmen; en maskering skriver om de aktuella avsnitten på plats.
- 04
Verifiera utdata
Det färdiga svaret passerar steget efter anropet innan det når klienten eller loggarna — inget känsligt slinker igenom på vägen ut.
guardrails:
  items:
    - name: pii
      type: presidio          # PII detection
      mode: [pre_call, post_call]
    - name: moderation
      type: openai_moderation
      mode: [pre_call]
      on_error: fail_closed
    - name: own-scanner
      type: http              # your own scanner
      url: https://guard.internal/scan
  chains:
- { name: baseline, item_names: [pii, moderation, own-scanner] }Guardrails är en av sex kontrollytor som tillämpas i samma requestväg och gäller varje applikation bakom endpointen — även de som aldrig instrumenterades.
Se hur de samverkarEn endpoint. Alla modeller. Full kontroll.
Kör den i er egen infrastruktur
Allt ni behöver för att köra en control plane i produktion är Apache-2.0 och förblir det — routing, HA, cache, failover, budgetar, policy, MCP, jobb och observability. Self-hosted, inget konto, ingen phone-home.
$ docker run -p 4000:4000 <registry>/waeg-gateway:<version>Ingen fungerande pull: avbilderna är inte publika än. Designpartner får registeruppgifterna privat.
Driftsätt på 5 minuterForma den som design partner
Wäg är ännu inte publikt släppt. Vi arbetar med en liten grupp team som kör AI från flera leverantörer i produktion och tar styrning och suveränitet på allvar, för att härda control plane:n mot verkliga arbetslaster.
- Alla Enterprise-funktioner ingår, utan licenskostnad
- Praktisk migrering — vi gör den tillsammans med er, även från LiteLLM
- En direktlinje till ingenjörerna som bygger den, och verkligt inflytande över vad som kommer härnäst