Veiligheidsscan die u bezit en beheert
Een streaming-bewuste guardrail-keten die vóór, tijdens en na elke aanroep draait, en op MCP-toolaanroepen. Er worden zo'n twintig scannertypen meegeleverd — moderatie, PII, prompt injection, DLP, lokale redactie van secrets, uw eigen webhook — en elk kan blokkeren of maskeren.
"Guardrails als plug-ins, niet de overname van een beveiligingssuite."
Scan vóór de aanroep
Inspecteer de prompt voordat die ooit een provider bereikt — blokkeer prompt-injectie, beleidsschendingen of PII bij binnenkomst.
Tijdens de stream, in vensters
Guardrails draaien tijdens het streamen op een schuivend venster. Een blokkade breekt de client-stream midden in de vlucht af; een masker herschrijft of redigeert terwijl tokens stromen.
Scan na de aanroep
Scan het voltooide antwoord voordat het wordt teruggegeven of gelogd, en vang alles op wat de eerdere passages afzonderlijk niet konden zien.
Guardrails als plug-ins
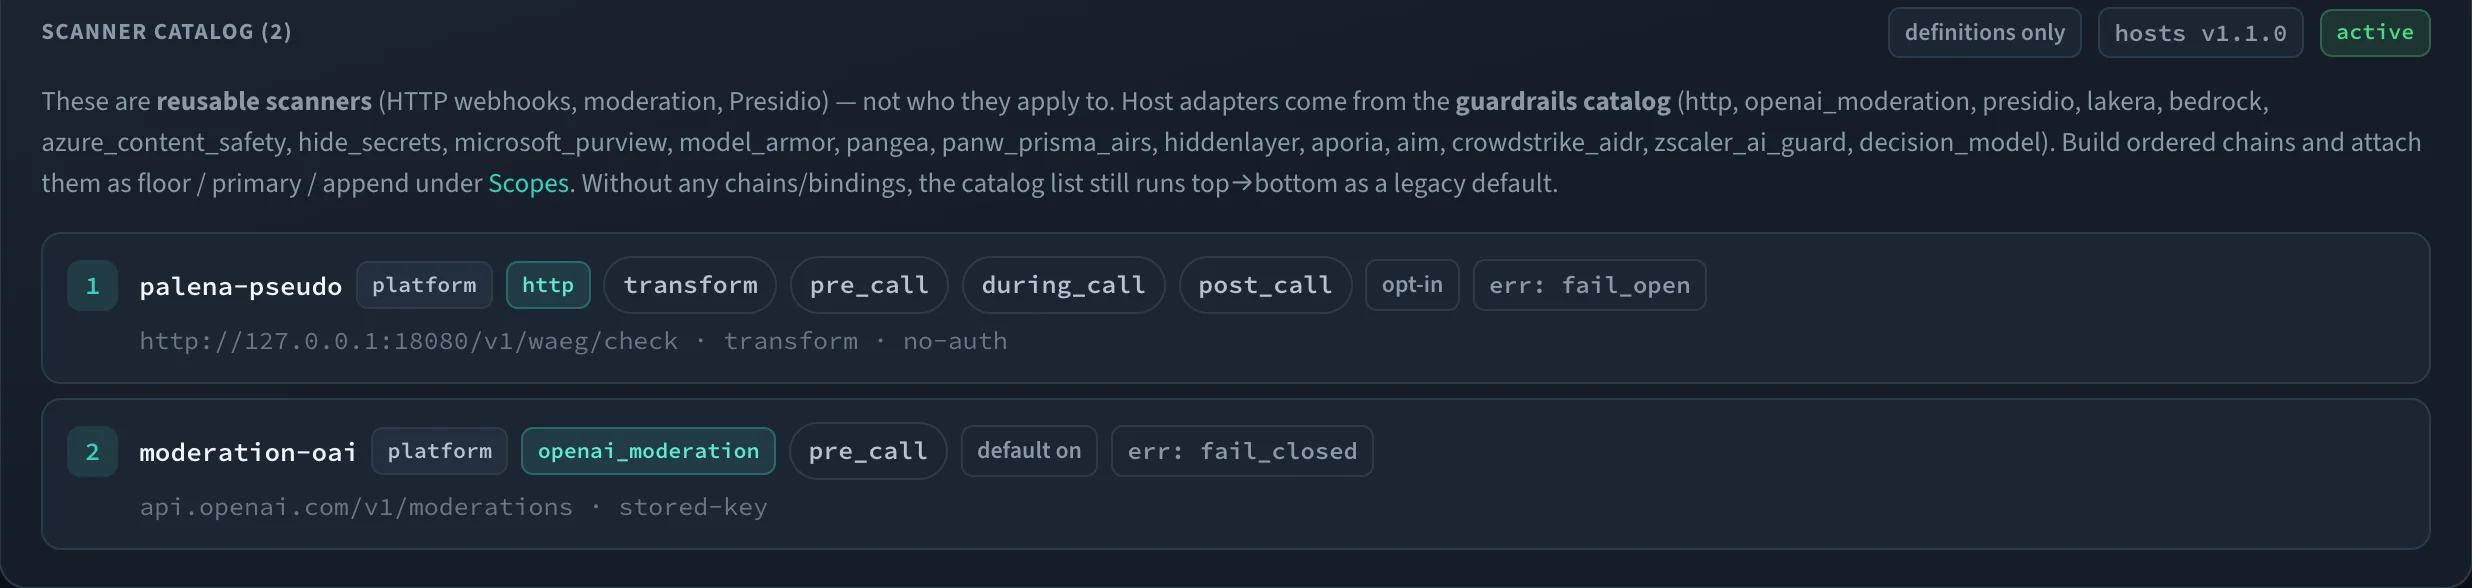
Een benoemde keten van scanners die u kiest en koppelt aan een org, team, gebruiker, applicatie of key — geen PII-heuristieken hard bedraad in het gateway-proces.
Meegeleverde scanners
Onder meer OpenAI-moderatie, Presidio, Lakera, Bedrock, Azure Content Safety, Purview, Model Armor, lokale redactie van secrets, controles via een beslismodel en een generieke webhook.
Blokkeren · maskeren · redigeren
Scanners blokkeren of maskeren, en een masker kan de rest van een stream redigeren. Elk item legt ook vast of een scannerfout open of gesloten faalt.
MCP-toolaanroepen
De optionele modi pre_mcp_call en post_mcp_call screenen toolargumenten en -resultaten. Een blokkade wordt een toolfout die het model kan lezen, geen protocolfout.
Omkeerbare pseudoniemen
Een transformatie vervangt namen vóór de aanroep en zet ze terug in de stream terwijl die loopt, waarbij onvolledige staarten worden vastgehouden tot ze veilig verstuurd kunnen worden.
Afgebakend en inspecteerbaar
Floor-, primary- en append-koppelingen worden per verzoek gecombineerd, en een inspector toont de effectieve keten voor elke key voordat productieverkeer die bereikt.
Stap voor stap
- 01
De keten configureren
Kies scanners uit de catalogus — moderatie, PII, prompt injection, redactie van secrets of uw eigen webhook — zet ze in een keten en koppel die aan een scope.
- 02
Scannen vóór de aanroep
De prompt doorloopt de pre-aanroepfase. Een blokkerende bevinding stopt het verzoek voordat er kosten bij de provider ontstaan.
- 03
De stream bewaken
Tijdens het streamen wordt een schuivend venster continu gescand. Een blokkade breekt de stream af; een masker herschrijft overtredende segmenten ter plekke.
- 04
De uitvoer verifiëren
Het voltooide antwoord doorloopt de post-aanroepfase voordat het de client of de logs bereikt — niets gevoeligs glipt er bij de uitgang doorheen.
guardrails:
  items:
    - name: pii
      type: presidio          # PII detection
      mode: [pre_call, post_call]
    - name: moderation
      type: openai_moderation
      mode: [pre_call]
      on_error: fail_closed
    - name: own-scanner
      type: http              # your own scanner
      url: https://guard.internal/scan
  chains:
- { name: baseline, item_names: [pii, moderation, own-scanner] }Guardrails is een van zes controlevlakken die in hetzelfde request-pad worden afgedwongen en gelden voor elke applicatie achter het endpoint — ook voor de applicaties die nooit zijn geïnstrumenteerd.
Bekijk hoe ze samenwerkenÉén endpoint. Elk model. Volledige controle.
Draai het in uw eigen infrastructuur
Alles wat u nodig hebt om een control plane in productie te draaien staat onder Apache-2.0 en blijft dat ook — routing, HA, caching, failover, budgetten, policy, MCP, jobs en observability. Self-hosted, zonder account, zonder phone-home.
$ docker run -p 4000:4000 <registry>/waeg-gateway:<version>Geen werkende pull: de images zijn nog niet openbaar. Ontwerppartners krijgen de registrygegevens vertrouwelijk.
Implementeer in 5 minutenBepaal mee als design partner
Wäg is nog niet publiek beschikbaar. We werken met een kleine groep teams die multi-provider AI in productie draaien en governance en soevereiniteit serieus nemen, om de control plane te harden op echte workloads.
- Alle Enterprise-functies inbegrepen, zonder licentiekosten
- Migratie die we samen met u doen — ook vanaf LiteLLM
- Een directe lijn naar de engineers die het bouwen, en echte invloed op wat er als volgende komt